
В данном обзоре рассматриваются популярные IdM/IAM-системы в контексте мирового и российского рынков. Дается определение базовой терминологии, история возникновения и развития IdM/IAM -систем, приводятся краткие обзоры наиболее популярных решений.
Введение
Как правило, обслуживание ИТ-инфраструктуры небольших компаний выполняется малым штатом системных администраторов (в большинстве случаев это может быть и вовсе один сотрудник). Для крупных же компаний управление всей ИТ-инфраструктурой превратилось в сложнейший процесс, в котором участвует несколько подразделений.
Один из самых острых вопросов при наличии большой ИТ-инфраструктуры — как управлять доступом сотрудников (а также сторонних пользователей) к информационным ресурсам компании. В ситуации, когда таких ресурсов много, расположены они в разных информационных системах, имеют различных владельцев, ручное управление доступом представляется очень трудоемким процессом. Это отнимает много времени как административного персонала (кадровые службы, ИТ-службы, ИБ-службы и т. д.), так и конечных пользователей информационных систем, которые критически долго ожидают доступ для выполнения рабочих задач.
Для решения таких проблем на рынке и стали появляться IdM/IAM-решения, призванные оптимизировать затраты компаний на администрирование постоянно развивающейся ИТ-инфраструктуры.
Детальное сравнение самых известных и популярных в России IdM/IAM-систем приведено в отдельной статье «Сравнение систем управления доступом (IdM/IAM) 2015».
Что такое IdM-системы?
Аббревиатуру IdM (Identity Management) можно расшифровать как «система управления учетными или идентификационными данными». Первоначально системы этого класса именовались именно так и подразумевали под собой управление учетными записями. С развитием функционала IdM-систем стали появляться новые классы решения, включающие в себя более широкий функционал (т. е. они уже не ограничивались только процессом управления учетными записями, а стали способны сами управлять полноценным доступом к информационным системам). К таким решениям относятся IAM-решения (Identity and Access Management), IAG-решения (Identity and Access Governance), IGA-решения (Identity Governance and Administration).
Рынок систем управления доступом в России довольно молодой, потому такие системы имеют популярное и обобщенное на сегодняшний день название — IdM-системы (далее по тексту будет использоваться именно это название). При этом их функционал подразумевает не только управление учетными данными, а также иными идентификационными данными и правами доступа к различным информационным ресурсам.
Основным функционалом IdM-систем является централизованное управление учетными записями, правами на доступ к информационным ресурсам, паролями и другими атрибутами в различных информационных системах, что позволяет автоматизировать процессы управления правами доступа, снизить нагрузку на ИТ-подразделения и обеспечить более высокий уровень информационной безопасности.
Принцип работы IdM-системы
Работа IdM-системы выглядит следующим образом: система подключается к различным информационным ресурсам компании посредством коннекторов, и в последующем весь процесс управления учетными данными и правами доступа осуществляется посредством установленной IdM-системы.
Как правило, схема реализуется с помощью следующих компонентов:
- сервер IdM;
- база данных IdM;
- коннекторы (для подключения к конечным информационным системам);
- консоль администратора;
- консоль различных групп пользователей.
Входной информацией для IdM-системы служат так называемые доверенные источники, обычно это приложения кадровых служб. Получив информацию от доверенного источника (прием, отпуск, увольнение сотрудника и т. д.), IdM-система вносит изменения в учетные данные в различных информационных системах (создание, блокирование, удаление учетных записей, изменение прав доступа и т. д.). Эти изменения могут вноситься как автоматически, так и в ручном режиме.
Также в IdM-системах реализована возможность организации процесса по запросу изменений в учетных данных пользователей. Такие запросы могут создаваться различными группами пользователей: администраторами, руководителями подразделений, конечными сотрудниками и т. д. Для этих целей в IdM-системе реализован функционал работы с заявками, который предполагает процесс согласования таких изменений всеми заинтересованными сторонами.
Кроме того, в IdM-системах реализован функционал, позволяющий ИБ-службам контролировать управление правами доступа в компании. С этой целью в системе реализованы различные функции по выполнению аудитов, а также поддерживается механизм построения отчетов.
Мировой IdM-рынок
Мировой IdM-рынок развивается уже более десяти лет и на смену аббревиатуре IdM пришли такие названия, как IAM-, IAG- и IGA-решения, которые отличаются более широким функционалом. Но системы данного класса все по старинке называют IdM.
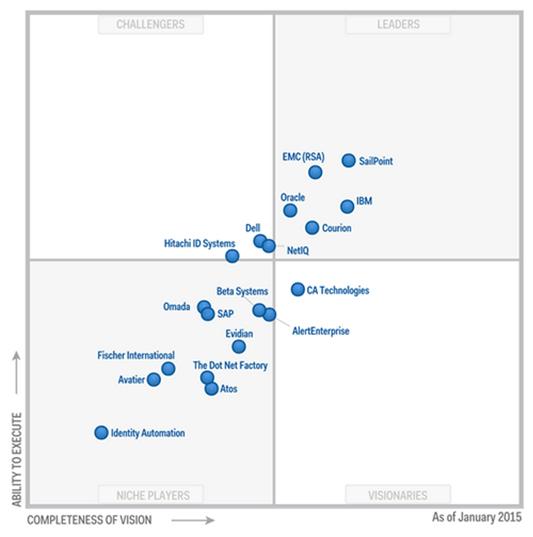
Такие решения получили на Западе широкое распространение и пользуются уверенным спросом. Как и в любом сегменте продуктов, здесь не обошлось без поглощений. Постепенно крупные игроки рынка — такие как, например, Oracle — поглотили небольших разработчиков. На сегодняшний день западный рынок IdM-систем выглядит следующим образом (с учетом изменений названия IdM-системы Gartner на сегодняшний день использует в названии своего магического квадранта аббревиатуру IGA):
Рисунок 1. Магический квадрант Gartner по IGA-системам, 2014 год
Российский IdM-рынок
Российский рынок является не таким развитым, как западный. Решения данного класса востребованы в основном крупными компаниями (ИТ-инфраструктура включает более 1000 пользователей, для компании критичны финансовые риски из-за некорректно предоставленного доступа), в том числе из-за их высокой стоимости. Но сейчас в данном направлении наметился прогресс, о чем свидетельствует появление и активное развитие отечественных продуктов.
Российские IdM-системы представляют такие компании, как «Аванпост», «ТрастВерс» и Solar Security. Также достаточно молодым представителем систем данного класса является IdM-система компания 1IDM, построенная на базе открытых платформ (1С: Предприятие, OpenIDM, OpenICF).
Зарубежные IdM-системы, которые получили признание в нашей стране и имеют своих клиентов, представлены компаниями IBM и Oracle. Также в России с недавнего времени появилась компания SailPoint, которая хорошо известна на Западе и является лидером магического квадранта Gartner.
Краткий обзор />
«Аванпост»
Компания «Аванпост» является разработчиком систем идентификации и управления доступом к информационным ресурсам предприятия. Компания работает на рынке информационных технологий и информационной безопасности с 2007 года.
Avanpost IDM предназначен для централизованного управления учетными записями и правами доступа пользователей в различных информационных системах, подключаемых к Avanpost IDM посредством коннекторов. Avanpost IDM предоставляет пользователю веб-интерфейс для создания заявок на доступ, согласования доступа, а также иных пользовательских действий.
- полная функциональность;
- небольшие начальные затраты на внедрение;
- низкая стоимость владения;
- наличие готовых коннекторов, позволяющих связать >Подробнее с IdM-системой Avanpost IDM можно ознакомиться здесь.
IBM Security Identity Manager обеспечивает эффективный контроль идентификационных данных и управление в масштабе предприятия, что способствует росту безопасности и более точному выполнению требований. IBM Security Identity Manager также доступен в виде виртуального устройства, автоматизирует процессы создания, модификации, повторной выдачи и аннулирования полномочий пользователей на протяжении всего жизненного цикла. Продукт обладает интуитивно понятным интерфейсом, который упрощает обработку запросов и помогает менеджерам принимать обоснованные решения, касающиеся прав доступа сотрудников. Кроме того, продукт содержит расширенные возможности составления отчетов и выполнения аналитики для мониторинга прав и действий пользователей.
- предоставляет поддержку установленным корпоративным требованиям;
- обеспечивает возможность управления идентификационными данными, причем основной упор делается на управление функциональными ролями;
- поддерживает отдельные пользовательские интерфейсы, которые показывают пользователям только те задачи, которые им нужно выполнять, основываясь на их роли пользователя;
- упрощает и автоматизирует процесс периодической проверки пользователей, учетных записей и прав доступа;
- поддерживаются отчеты, которые уменьшают время подготовки к аудиту и обеспечивают интегрированное отображение прав доступа и действий по предоставлению доступа к учетным записям для всех управляемых пользователей и систем;
- имеются статические и динамические роли;
- есть возможность настройки электронного документооборота по заявкам на получение прав доступа (рабочий поток);
- два варианта лицензирования: по физическим сотрудникам, имеющим доступ к системе, и безлимитное лицензирование по процессорным мощностям серверов ядра системы.
Подробнее с IdM-системой IBM можно ознакомиться здесь.
Oracle
Oracle Identity Manager (OIM) спроектирован для управления привилегиями доступа пользователей ко всем ресурсам корпорации на протяжении целого жизненного цикла учетных данных — от приема сотрудника на работу или саморегистрации до увольнения или отказа от сервиса. OIM представляет собой интегрированную платформу для управления идентификационными данными и корпоративными ролями, а также для аудита и выполнения требований законодательства. Oracle предлагает OIM как в виде отдельного продукта, так и в составе прединтегрированных наборов решений:
- Identity Governance Suite (IGS) – вместе с системой оптимизации состава ролей на основе анализа фактических данных и средством управления привилегированными учетными записями
- Identity & Access Management Suite (IAMS) – вместе с системой контроля доступа к корпоративным и федеративным web-ресурсам, средством организации SSO и производительной службой каталогов
- позволяет консолидировать ранее фрагментированные учетные данные в едином хранилище;
- автоматически создает и изменяет учетные данные сотрудников во всех целевых системах на основе данных кадровой системы (прием, увольнение, отпуск, перевод, временное замещение) в соответствии с должностными обязанностями, политиками безопасности и результатами процессов согласования;
- выявляет неиспользованные учетные записи и несанкционированные изменения прав доступа администраторами целевых систем;
- делегирует различные функции администрирования, в том числе – периодическую проверку неизбыточности прав;
- обеспечивает регистрацию мобильных устройств для корпоративного использования, управление каталогом мобильных приложений и правами пользователей по использованию мобильных приложений и данных (включая политики DLP)
- использует промышленный сервис согласования заявок любого уровня сложности, «песочницу» для внесения изменений в Web-интерфейс «на лету», удобный сервис самообслуживания (например, Корзину Покупателя при выборе требуемых ресурсов);
- позволяет предоставлять оперативные и архивные данные аудита прав доступа сотрудников и истории принятия решений о предоставлении доступа к целевым системам;
- позволяет снизить нагрузки на администраторов целевых систем;
- лицензирование сервера осуществляется по пользователям или по процессорам, коннекторов — по типам, сервер OIM лицензируется отдельно либо в составе IAMS или IGS.
Подробнее с IdM-системой Oracle можно ознакомиться здесь.
SailPoint
Компания SailPoint является крупным американским представителем и сравнительно недавно появилась на российском рынке.
SailPoint IdentityIQ — это единое решение по управлению учетными записями и пользовательским доступом для осуществления централизованного управления жизненным циклом учетных записей пользователей и их правами доступа к информационным ресурсам организации на основе ролевых моделей, политик и правил. Продукт также реализует управление и контроль прав доступа (аттестация и сертификация) на предмет соответствия корпоративной модели безопасности.
- удобный пользовательский интерфейс (с возможностью индивидуальной настройки, отсутствует русскоязычный интерфейс);
- достаточно широкий набор функций, присущий IdM-системам;
- автоматизированная политика управления учетными данными и правами доступа;
- реализован портал самообслуживания;
- есть анализ рисков, связанных с предоставлением прав доступа;
- поддерживается единая точка авторизации пользователей бизнес-приложений с любого устройства, в любое время, управление мобильными приложениями и данными;
- поддерживается управление доступом как к приложениям, установленным локально, так и к облачным средам;
- централизованное хранение данных по учетным записям, а также возможность определения единых политик, ролей и рисковой модели для управления пользователями и ресурсами;
- предоставляет полностью интегрированное, унифицированное решение, расширяющее возможности управления правами доступа, позволяющее пользователям легко разворачивать, обслуживать, а также использовать систему;
- большая часть функционала настраивается непосредственно через графический интерфейс;
- возможность масштабирования в соответствии с увеличением количества пользователей, покрытия приложений и добавления новых бизнес-единиц.
Подробнее с IdM-системой SailPoint можно ознакомиться здесь.
Solar Security
Компания Solar Security основана компанией «Инфосистемы Джет» в 2015 году. Представленная ими IdM-система Solar inRights является продолжением продукта Jet inView Identity Manager.
Solar inRights — это система IdM, которая создана по опыту внедрения IdM в крупных российских компаниях. В основу Solar inRights положен большой опыт доработки западных IdM-решений под требования российских пользователей IdM. Основной отличительной чертой Solar inRights является красивый и удобный пользовательский интерфейс, который разработан по заказу Solar Security одной из лучших компаний в области юзабилити. Solar inRights быстро внедряется, учитывает множество требований российских компаний, может настраиваться под нетиповые требования и поддерживает шаблоны конфигурации. Уникальной особенностью Solar inRights является возможность обновления без потери доработок, которая обеспечивается специальным механизмом расширений и позволяет всегда иметь самую последнюю версию продукта и сохранять поддержку производителя.
- красивый, удобный веб-интерфейс;
- небольшой срок внедрения, в большинстве случаев продукт используется без существенных доработок;
- настраивается под нетиповые требования там, где это требуется;
- обновляется без потери доработок;
- поддерживает управление учетными записями, правами доступа, группами, ролями, оргструктурой и т. д.;
- интегрируется с распространенными кадровыми системами: 1C, Босс-Кадровик, SAP HCM и др.;
- интегрируется с популярными информационными системами ERP, CRM, АБС, СУБД, LDAP, порталами, системами электронной почты и др.;
- может использовать встроенную систему создания и согласования заявок или внешнюю систему управления заявками (ITSM, СЭД);
- функционирует как на базе коммерческого, так и на базе открытого программного обеспечения (ОС, СУБД);
- простая схема лицензирования — оно осуществляется по количеству штатных работающих сотрудников.
Подробнее с IdM-системой inRights можно ознакомиться здесь.
Также можно посмотреть подробный Обзор Solar inRights.
«ТрастВерс»
Компания «ТрастВерс» является независимым разработчиком автоматизированных средств управления доступом и защиты информации. Флагманский продукт компании — КУБ — представляет собой сертифицированное решение для автоматизации процесса управления учетными записями и правами доступа при эксплуатации автоматизированных систем различного назначения и любого уровня сложности.
Управление должностными правами доступа происходит в автоматическом режиме на основе кадровых операций: приема на работу, увольнения, смены должности и т. д. Дополнительные права доступа могут быть запрошены сотрудниками через веб-интерфейс самообслуживания путем создания заявки на доступ. После ее согласования с ответственным сотрудником (руководителем или сотрудником ИБ) система автоматически произведет изменения в целевых системах, подключенных посредством коннекторов. Также продукт обеспечивает непрерывный контроль состояния прав доступа в целевых системах для выявления несанкционированных изменений с последующим оповещением о них и возможностью их отмены в случае необходимости.
- автоматизация и координация между основными бизнес-процессами и управлением правами и полномочиями;
- формализация политики информационной безопасности, четкое определение субъектов и объектов ИБ, а также зон ответственности;
- разграничение прав и обязанностей администраторов информационных систем и администраторов ИБ, участвующих в процессе управления доступом;
- унификация и оптимизация процесса согласования и управления правами и полномочиями пользователей;
- автоматическое ведение полной истории изменений прав доступа;
- расследование инцидентов информационной безопасности;
- предоставление требуемой информации в формате, адаптированном для сотрудников различных уровней ответственности и направлений деятельности;
- контроль несанкционированных изменений прав и полномочий пользователей;
- возможность расширения функциональности и интеграции с внешними системами.
Подробнее с IdM-системой КУБ можно ознакомиться здесь.
Также можно посмотреть подробный Обзор IDM-системы КУБ.
Выводы
IdM-система — это решение, которое оптимизирует время и затраты ИТ-служб, дает возможность контролировать права доступа и их изменения во всей компании. Для бизнеса IdM-система экономит средства за счет минимизации простоя сотрудников в процессе согласования и выдачи различных прав доступа.
Учитывая то развитие, которое получили IdM-системы в нашей стране, можно сказать, что рынок еще очень молодой, но стремительно эволюционирует, и все чаще IdM-системы становятся неотъемлемой частью ИТ-инфраструктуры крупных компаний.
…Всё началось с отдела маркетинга. Эти милые люди подумали и решили, что нам (специалистам пресейла и сервисов) следует написать некоторое количество статей «на разные интересные темы». Темы они, как водится, придумали сами, исходя из видящихся им «потребностей рынка». (При этом, если взглянуть на них с нашего ракурса, темы были, мягко говоря, «не очень»…)
Нашей команде, отвечающей за развитие системы управления доступом и учётными записями пользователей Solar inRights, пришла в голову идея миссионерства (как бы громко это ни звучало): если уж писать обращение «к граду и миру», то пусть оно будет полезным инструментом для принятия взвешенных решений. Поэтому решено составить целостный цикл материалов, который поможет чётко осознать, какие действия и процедуры сопровождают внедрение IdM-решения.
Постараемся избегать непонятной терминологии и всё пояснять. Если что-то будет непонятно или вызовет вопросы, всегда можете задавать их в комментариях. Мы открыты и для ваших предложений — каким аспектам уделить особое внимание.
На начальном этапе мы видим следующее разбиение по темам:
- Что такое IdM?
- Как определить, что стоит задумываться о внедрении IdM?
- Мы поняли, что IdM нужен – что дальше?
- О финансах…
- Мы заключили договор. С чего начнётся работа?
- Подготовка к внедрению.
- Работы в процессе собственно внедрения (несколько дней из жизни инженера внедрения).
- Перевод системы «в продуктив» и сопутствующие процедуры.
- «Мы строили, строили и наконец построили…». Что дальше?
Перечень и количество тем может несколько меняться в зависимости от интереса аудитории и вдохновения авторов 🙂
Итак, ближе к делу!
Часть 1. Что такое IdM?
Разговор об IdM стоит начать с пояснения, что же такое управление учётными записями и правами пользователей и что такое управление доступом.
Давайте разбираться. В первую очередь стоит понять, откуда пошло название класса IdM-решений. Это сокращение от «Identity Management», т.е. «управление учётными данными». Обратимся к Википедии (да, именно к ней, это же первая ссылка в Гугле):
«Управление учётными данными (англ. Identity management, сокр. IdM, иногда IDM) — комплекс подходов, практик, технологий и специальных программных средств для управления учётными данными пользователей, системами контроля и управления доступом (СКУД) с целью повышения безопасности и производительности информационных систем при одновременном снижении затрат, оптимизации времени простоя и сокращения количества повторяющихся задач». (Источник).
Это – выдержка из статьи на русском языке, которая, впрочем, этим абзацем и ограничивается, если не считать ссылок на статьи об идентификации, аутентификации, авторизации и контроле доступа. Определение не настолько плохо, как можно было бы ожидать. На что стоит обратить внимание в приведённом отрывке? Специально выделю для акцента курсивом:
«Управление учётными данными (англ. Identity management, сокр. IdM, иногда IDM) — комплекс подходов, практик, технологий и специальных программных средств для управления учётными данными пользователей, системами контроля и управления доступом (СКУД), с целью повышения безопасности и производительности информационных систем при одновременном снижении затрат, оптимизации времени простоя и сокращения количества повторяющихся задач.»
Т.е. мы видим, что суть управления учётными данными и доступом не сводится просто к какой-то одной системе, которая будет своеобразной кнопкой «сделать, чтобы было хорошо». Это целый комплекс, включающий:
- определение целей вышеуказанной деятельности,
- конкретизацию подхода к достижению выбранных целей и решению поставленных задач,
- выстраивание процессов и процедур,
- распределение ролей в бизнес-структуре,
- выбор решения, которое будет осуществлять управление учётными данными и правами пользователей,
- а также, уже ближе к завершению – собственно процесс внедрения IdM-решения.
Хорошо, с этим разобрались. Но всё же:
- Что именно включает в себя управление учётными данными?
- Какие процедуры и процессы относятся к этой деятельности?
Мы подошли к самой интересной части. Интересна она тем, что сложно найти точное указание на то, что относится к управлению доступом и учётными данными, а что – уже не относится. Identity Management – очень широкий и, если позволите, «загруженный» и «безграничный» термин, который включает в себя массу понятий. На практике мы систематически сталкиваемся с тем, что в каждой организации свой подход к управлению доступом и свои представления о том, что относить к IdM-тематике, а что – нет.
Вспоминается притча о трёх слепых, пытающихся описать слона: один из них подошёл к слону сзади, ощупал хвост и сказал, что слон похож на верёвку; второй подошёл спереди, ощупал хобот и сказал, что слон похож на змею; третий же подошёл сбоку, ощупал ногу и сообщил, что слон напоминает столб или колонну. Суть в том, что каждый в отдельности имел неполные сведения и потому не мог осознать слона как целое, до этого со слоном не сталкиваясь и не имея понятия о том, что он такое.
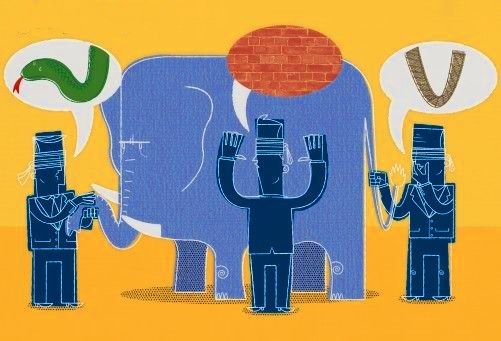
С IdM похожая история – слишком много различных функций и возможностей, чтобы осознать системно всю полноту. Иногда возникают совсем неожиданные темы, о которых до начала работы с решением никто и не задумывался. Профессионалам ИБ и ИТ важно понимать не только техническую составляющую управления доступом и учётными данными, но и то, каковы потребности в отношении связанных с IdM процессов в каждой конкретной компании. Стоит учитывать, что с каждым годом инфраструктурный ландшафт усложняется, и прежде эффективные методы управления доступом и учётными данными (ручное управление группами доступа, службами каталога, попытки вести ролевые модели на бумаге, профили пользователей и т.д.) оказываются уже не способными соответствовать потребностям бизнеса. Потому со временем они будут заменены современными средствами управления идентификацией, аутентификацией, авторизацией (совокупно – управления доступом) и системами аудита.
Когда начинаем говорить о внедрении какого-то IdM-решения, представители компаний часто с удивлением открывают для себя, что ещё до запуска собственно процесса внедрения нужно во всей полноте понимать:
- Какие кадровые процессы есть в компании.
- Кто и как принимает решение о том, куда каждый из пользователей должен иметь доступ.
- Какие есть роли.
- Какие сервисы должны быть доступны каждому из пользователей.
- Как синхронизировать обновление данных в различных бизнес-системах.
- Какие процедуры должны применяться.
- Какой аудит должен осуществляться в системе и т.д.
Стоит вспомнить о том, что есть несколько уровней управления доступом:
- Административный (политики и процедуры, контроль и обучение персонала).
- Физический (обеспечение безопасности периметра, разделение рабочих зон, резервирование данных).
- Технический (разграничение логического и физического доступа к системам, пересмотр сетевой архитектуры, безопасность данных, аудит).
Все они влияют на то, каким будет процесс управления учётными данными и правами пользователей.
Общаясь с коллегами, которые уже пережили внедрение IdM-решения, я пыталась выяснить, а что же нового в связи с внедрением и освоением IdM приходилось делать ИТ- и ИБ-специалистам компаний-заказчиков. В ходе бесед выяснилось, что им пришлось пересмотреть подходы к управлению доступом, внести изменения в существующие бизнес-процессы, в ряде информационных систем произошли изменения и т.д.
Всё указанное привожу здесь не для того, чтобы отбить у кого-либо желание связываться с внедрением IdM-решений, а для того, чтобы каждому приблизительно стал понятен фронт работ, и чтобы не было обманутых ожиданий типа: «А мы-то думали, что с внедрением IdM сразу можно расслабиться…».
Внедрение IdM – это история не о том, как инженеры интегратора развернули выбранное вами решение, и «всё сразу стало хорошо».
Это история о том, как в процессе трансформации и роста зрелости сервисов ИТ и ИБ создаётся целая система управления доступом с понятными всем участникам процесса целями и задачами, учётными записями и правами пользователей, которая включает в себя перечень процессов и процедур, физических, технических и административных мер, а также само IdM-решение или IGA-платформу.
О том, как взвешенно и грамотно подойти к созданию такой системы, мы будем рассказывать в серии статей максимально подробно.
В качестве анонса приведу то, о чём расскажем в следующей статье:
- Как понять, что конкретной компании уже стоит внедрять IdM? Частые ситуации и проблемные истории.
- Возможные варианты внедрения процессов управления доступом сотрудников и использования IdM-решения.
- Про аудит и комплаенс.
Кроме того, полезно, на мой взгляд, ознакомиться со статьей нашего коллеги из Solar Security о том, как IdM работает в связке с ITSM.
Настоящее исследование посвящено рынку систем управления доступом – Identity Management (IdM) или, как их часто называют в последнее время, Identity Governance & Administration (IGA).

Предмет исследования
Настоящее исследование посвящено рынку систем управления доступом – Identity Management (IdM) или, как их часто называют в последнее время, Identity Governance & Administration (IGA). Назначение этих систем – централизация и автоматизация управления учетными записями пользователей и правами доступа к информационным системам предприятия, повышение уровня контроля над использованием информационной инфраструктуры.
Система IdM подключается к информационным системам предприятия и становится единой точкой управления учетными записями и контроля прав доступа. Как правило, IdM интегрируется с корпоративной системой кадрового учета для получения информации о сотрудниках. На основании информации из кадрового источника автоматизируются бизнес-процессы управления доступом при приеме сотрудников на работу, увольнении, переводе по должности, уходе в отпуск. Автоматизация этих процессов может включать как полностью автоматические действия, так и заранее заданную последовательность согласований.
IdM-решения часто путают с системами класса Access Management (AM). В отличие от IdM, AM-системы обеспечивают централизованную аутентификацию и авторизацию пользователей в информационных системах, а также механизмы однократной (SSO) и строгой аутентификации. Эти решения в наше исследование не включены.
Задачи исследования
До настоящего времени ни одна компания не проводила исследований российского рынка IdM, статистика по этому рынку отсутствовала. На сегодня в распоряжении организаций, перед которыми стоит задача выбора такой системы, находятся только аналитические отчеты международных агентств, таких как Gartner и Forrester, но они позволяют составить картину только зарубежного рынка. Конкретно российский рынок в таких отчетах не представлен, хотя не секрет, что он заметно отличается от западного. Нашей задачей было по возможность закрыть этот пробел, дав заинтересованным сторонам представление о положении различных вендоров на российском рынке и статистике продаж. На наш взгляд, такая информация позволит расширить спектр критериев выбора IdM-решения.
Источники
В исследовании использовалась информация из нескольких источников.
- Запросы вендорам и дистрибьюторам. В начале нынешнего года мы отправили запросы всем представленным на российском рынке IdM-вендорам и дистрибьюторам с просьбой предоставить информацию по внедрению их систем на рынке России. К сожалению, не от всех адресатов удалось получить ответы на поставленные вопросы. В этих случаях мы вынуждены были опираться на информацию, полученную в рамках неформального общения с информированными источниками, в чьих сведениях мы можем быть уверены.
- Открытые источники. Прежде всего, это сайты вендоров и другие интернет-ресурсы с публикациями о проектах.
- Собственная статистика компании «Инфосистемы Джет». Начав активно работать на рынке IdM с 2005 г., компания отслеживала события на российском рынке и фиксировала полученную информацию.
- Экспертные данные архитекторов «Инфосистемы Джет». Сообщество экспертов в области IdM до настоящего времени остается довольно узким, при этом внутри него происходит активный обмен информацией. Будучи членами этого сообщества, архитекторы компании «Инфосистемы Джет» имеют возможность получать информацию от экспертов различных компаний и проверять информацию, поступающую из других источников.
Производители > КОМПАНИЯ СТРАНА IBM США Microsoft США Novell США One Identity (Dell) США Oracle США SailPoint США SAP Германия SUN (куплена Oracle в 2009 году) США 1IDM Россия Аванпост Россия Solar Security Россия Trustverse Россия
Собранные данные о внедрениях IdM-решений в том или ином виде получили подтверждение со стороны зарубежных вендоров. Из российских производителей только двое согласились участвовать в нашем исследовании. Чтобы не портить официальную статистику неподтвержденными данными, мы не стали включать в публикуемый отчет данные по российским вендорам в полном объеме.
При оценке количества внедрений решений IdM учитывались только те продажи лицензий, которые сопровождались стартом проектов по первичному внедрению либо по миграции системы с одного производителя на другого.
Данные по зарубежным вендорам, полученные из разных источников, в том числе от самих вендоров, в основном совпадают и позволяют составить достаточно четкую и непротиворечивую картину ситуации на российском рынке. К тому же на данный момент рынок сформирован главным образом зарубежными вендорами, большинство из которых давно (10 и больше лет) работают в России.
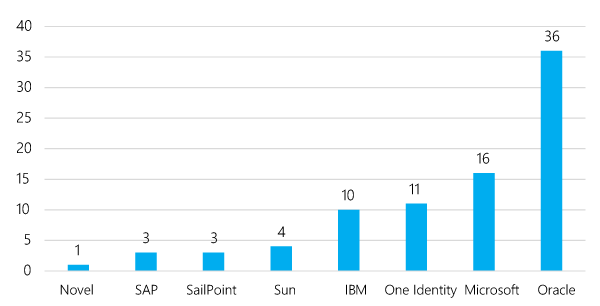
Рис. 1. Количество внедрений IdM-решений зарубежных производителей в России, 2005-2016 гг. (количество проектов)
Стоит отметить, что на протяжении исследуемого периода менялся сам состав игроков рынка IdM. Некоторые из указанных вендоров (SailPoint, One Identity) вышли на российский рынок сравнительно недавно, в то время как другие (Novell, SAP, Oracle, IBM, Microsoft) были известны российским компаниям на протяжении многих лет. Есть также игроки, которые перестали существовать как самостоятельные производители (Sun). Известность некоторых вендоров и их сильные позиции на рынке корпоративного ПО оказали влияние на количество внедрений производимых ими IdM-решений.
Отраслевая сегментация
Если говорить об отраслевой востребованности IdM-решений, то она коррелирует с востребованностью ИБ-решений в целом.
Традиционно компании финансового сектора в наибольшей степени заинтересованы в повышении информационной безопасности. Логично, что этот сектор экономики лидирует и в направлении внедрения IdM.
Для нефтяных и газовых компаний направление информационной безопасности является одним из стратегических в силу значимости этого сектора для российской экономики.
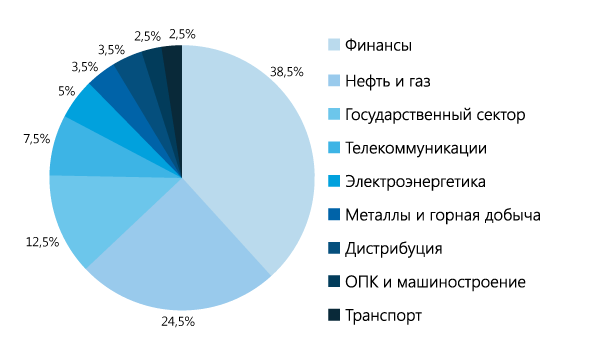
Рис. 2. Отраслевая сегментация зарубежного рынка IdM-решений (в процентах)
Динамика внедрений
Если посмотреть на российский рынок IdM в динамике, то можно отметить изменение количества внедрений в течение исследуемого периода.
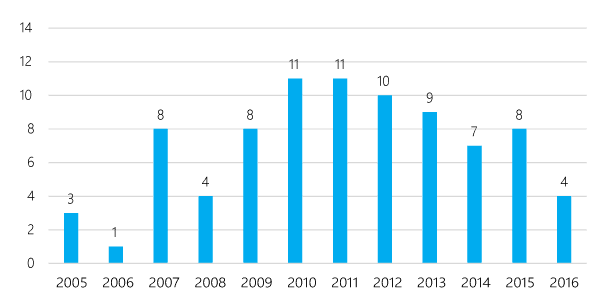
Рис. 3. Количество внедрений IdM-решений зарубежных вендоров по годам (количество проектов)
Казалось бы, данный график говорит о падении интереса к решениям класса IdM. Но картина заметно меняется, если мы дополняем ее неофициальными данными по российским компаниям. Данные по внедрению IdM-решений российского производства основаны главным образом на оценках наших экспертов, тем не менее, мы их приводим, поскольку они позволяют составить более полное представление о динамике рынка.
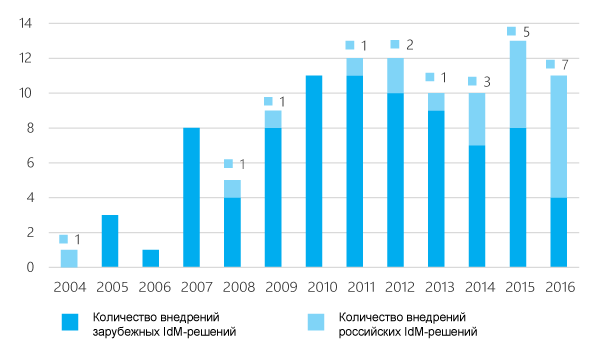
Рис. 4. Количество внедрений IdM-решений ведущих игроков по годам (количество проектов)
Увеличение доли отечественных систем на рынке отчасти объясняется государственным курсом на импортозамещение, взятым с 2014 года. Сказывается также повышение зрелости и разнообразия представленных на рынке отечественных систем.

Внедрение зарубежных />
Внедрение российских />
Количество проектов по внедрению IdM в России в период с 2004 по 2016 гг.
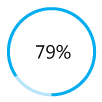
Прогноз компании «Инфосистемы Джет»
На сегодняшний день российский рынок систем управления доступом не слишком велик по сравнению, например, с рынками межсетевых экранов, антивирусов или средств предотвращения утечек данных. Количество проектов это подтверждает: 106 внедрений за 11 лет – не самый большой показатель. На наш взгляд, это связано с узкой направленностью IdM-решений, а также с тем, что количество крупных компаний, которым по плечу такие масштабные проекты, как внедрение IdM, сравнительно невелико, а для небольших компаний проекты по внедрению IdM хоть и заманчивы с точки зрения открывающихся перспектив, но не выгодны в виду высокой стоимости и длительности внедрения. Последнее обусловлено, в том числе, большим объемом работ по адаптации системы к бизнес-процессам заказчика.
Но мы считаем, что существует ряд факторов, которые могут существенно повлиять на ситуацию на рынке в течение ближайших трех лет.
В первую очередь, это новый уровень развития самих продуктов. В последнее время зарубежные вендоры стали больше внимания уделять не увеличению количества функций в своих системах, а расширению возможностей ее гибкой настройки. Кроме того, некоторые компании не останавливаются на разработке единственного продукта и выводят базовую функциональность IdM в отдельные «облегченные» решения c необходимым набором функциональности. Все эти нововведения в конечном счете приводят к уменьшению стоимости и длительности проекта.
Не стоит также забывать про курс на ипортозамещение, принятый для государственных компаний. За последние несколько лет российские разработчики существенно продвинулись на пути создания отечественных IdM. Появились новые игроки, уровень и качество продуктов тоже не стоит на месте. За последние два года российские компании сравнялись с зарубежными по количеству внедрений.

Подписывайтесь на каналы "SecurityLab" в  Telegram и
 Яндекс.Дзен, чтобы первыми узнавать о новостях и эксклюзивных материалах по информационной безопасности.