
Атака посредника, или атака «человек посередине» (англ. Man in the middle (MITM) ) — вид атаки в криптографии, когда злоумышленник тайно ретранслирует и при необходимости изменяет связь между двумя сторонами, которые считают, что они непосредственно общаются друг с другом. Является методом компрометации канала связи, при котором взломщик, подключившись к каналу между контрагентами, осуществляет вмешательство в протокол передачи, удаляя или искажая информацию.
Одним из примеров атак типа «человек посередине» является активное прослушивание, при котором злоумышленник устанавливает независимые связи с жертвами и передаёт сообщения между ними. Тем самым он заставляет жертв поверить, что они разговаривают непосредственно друг с другом через частную связь, фактически же весь разговор управляется злоумышленником. Злоумышленник должен уметь перехватывать все передаваемые между двумя жертвами сообщения, а также вводить новые. В большинстве случаев это довольно просто, например, злоумышленник может вести себя как «человек посередине» в пределах диапазона приёма беспроводной точки доступа (Wi-Fi) [1] .
Данная атака направлена на обход взаимной аутентификации или отсутствие таковой и может увенчаться успехом только тогда, когда злоумышленник имеет возможность выдать себя за каждую конечную точку либо оставаться незамеченным в качестве промежуточного узла. Большинство криптографических протоколов включает в себя некоторую форму аутентификации конечной точки специально для предотвращения MITM-атак. Например, TLS может выполнять проверку подлинности одной или обеих сторон с помощью взаимно доверенного центра сертификации [2] .
Содержание
Принцип атаки [ править | править код ]
Атака обычно начинается с прослушивания канала связи и заканчивается тем, что криптоаналитик пытается подменить перехваченное сообщение, извлечь из него полезную информацию, перенаправить его на какой-нибудь внешний ресурс.
Предположим, объект A планирует передать объекту B некую информацию. Объект C обладает знаниями о структуре и свойствах используемого метода передачи данных, а также о факте планируемой передачи собственно информации, которую С планирует перехватить. Для совершения атаки С «представляется» объекту А как В, а объекту В — как А. Объект А, ошибочно полагая, что он направляет информацию В, посылает её объекту С. Объект С, получив информацию и совершив с ней некоторые действия (например, скопировав или модифицировав в своих целях), пересылает данные собственно получателю — В; объект В, в свою очередь, считает, что информация была получена им напрямую от А.
Примеры атак [ править | править код ]
Пример атаки на алгоритмическом языке [ править | править код ]

- Алиса отправляет Бобу сообщение, которое перехватывает Мэлори: Алиса «Привет, Боб, это Алиса. Пришли мне свой открытый ключ.» → Мэлори Боб
- Мэлори пересылает сообщение Бобу; Боб не может догадаться, что это сообщение не от Алисы: Алиса Мэлори «Привет, Боб, это Алиса. Пришли мне свой открытый ключ.» → Боб
- Боб посылает свой ключ: Алиса Мэлори ← [ключ Боба] Боб
- Мэлори подменяет ключ Боба своим и пересылает сообщение Алисе: Алиса ← [ключ Мэлори] Мэлори Боб
- Алиса шифрует сообщение ключом Мэлори, считая, что это ключ Боба, и только он может расшифровать его: Алиса «Встречаемся на автобусной остановке!» [зашифровано ключом Мэлори] → Мэлори Боб
- Мэлори расшифровывает сообщение, читает его, модифицирует его, шифрует ключом Боба и отправляет его: Алиса Мэлори «Жди меня у входа в музей в 18:00.» [зашифровано ключом Боба] → Боб
- Боб считает, что это сообщение Алисы.
Этот пример демонстрирует необходимость использования методов для подтверждения того, что обе стороны используют правильные открытые ключи, то есть что у стороны А открытый ключ стороны B, а у стороны B — открытый ключ стороны А. В противном случае, канал может быть подвержен атаке «человек посередине».
Атака на протокол Диффи-Хеллмана [ править | править код ]
Рассмотрим атаку на протокол выработки общего секрета Диффи-Хеллмана между сторонами A и B. Допустим, криптоаналитик E имеет возможность не только перехватывать сообщения, но и подменять их своими, то есть осуществлять активную атаку:
Перехват и подмена ключей
- Сторона A отправляет сообщение стороне B:
>>p.> 
>>p.>
>>p.>
>>p.>
>>p,>
>>p.>
- Сторона A отправляет сообщение m
стороне B, зашифрованное при помощи ключа K A E :Таким образом, криптоаналитик E получает возможность перехватывать и подменять все сообщения в канале связи. При этом, если содержимое сообщений не позволяет выявить наличие в канале связи третьей стороны, то атака «человек посередине» считается успешной.
Атака посредника на SSL [ править | править код ]

В данном примере мы рассмотрим атаку на SSL через HTTP, также известного как HTTPS, поскольку это самая распространенная модель реализации протокола SSL и используется практических во всех системах банковских сетевых приложений, службах электронной почты для обеспечения шифрования канала связи. Эта технология призвана обеспечить сохранность данных от перехвата третьими лицами при помощи простого анализатора пакетов.
Рассмотрим процесс коммуникации по HTTPS на примере подключения пользователя к учетной записи на Google. Этот процесс включает в себя несколько отдельных операций:
- Клиентский браузер обращается к http://mail.google.com на порт 80 при помощи HTTP.
- Сервер перенаправляет клиентскую HTTPS-версию этого сайта, используя HTTP code 302 перенаправление.
- Клиент подключается к https://mail.google.com на порт 443.
- Сервер предъявляет клиенту свой сертификат открытых ключей для проверки подлинности сайта.
- Клиент сверяет данный сертификат со своим списком доверенных центров сертификации.
- Создается зашифрованное соединение.
Из всех этих действий наиболее уязвимой видится операция перенаправления на HTTPS через код ответа HTTP 302. Для осуществления атаки на точку перехода от незащищенного к защищенному каналу был создан специальный инструмент SSLStrip. С использованием данного инструмента процесс атаки выглядит следующим образом:
- Перехват трафика между клиентом и веб сервером.
- В момент обнаружения HTTPS URL адреса инструмент SSLstrip подменяет его HTTP-ссылкой, сопоставляя все изменения.
- Атакующая машина предоставляет сертификаты веб-серверу и олицетворяет клиента.
- Трафик принимается с защищенного веб-сайта и предоставляется клиенту.
В результате чего атакующий получает доступ к данным, которые клиент отправляет на сервер. Этими данными могут быть пароли от учетных записей, номера банковских карт или любая другая информация, которая обычно передается в скрытом виде. Потенциальным сигналом проведения данной атаки для клиента может стать отсутствие обозначения защищенного HTTPS-трафика в браузере. Для сервера же такая подмена останется совершенно незамеченной, потому как нет никаких изменений в SSL-трафике.
Отравление кэша ARP [ править | править код ]

Основой атаки «Отравление кэша ARP» является уязвимость в протоколе ARP. В отличие от таких протоколов как DNS, которые можно настроить на приём только защищенных динамических обновлений, устройства, использующие ARP, будут получать обновления в любое время. Такое свойство ARP-протокола позволяет любому устройству отправлять пакет ARP-ответа на другой узел, чтобы потребовать от него обновления ARP-кэша. Отправка ARP-ответа без генерирования каких-либо запросов называется отправкой самообращённых ARP. Если имеются злоумышленные намерения, результатом удачно направленных самообращенных ARP-пакетов, используемых таким образом, могут стать узлы, считающие, что они взаимодействуют с одним узлом, но в реальности они взаимодействуют с перехватывающим узлом взломщика [3] .
Сценарии атаки [ править | править код ]
Атака на системы с открытым ключом [ править | править код ]
В случае системы с открытым ключом криптоаналитик может перехватить сообщения обмена открытыми ключами между клиентом и сервером и изменить их, как в примере выше. Для того, чтобы оставаться незамеченным, криптоаналитик должен перехватывать все сообщения между клиентом и сервером и шифровать и расшифровывать их соответствующими ключами. Такие действия могут показаться слишком сложными для проведения атаки, однако они представляют реальную угрозу для небезопасных сетей (электронный бизнес, интернет-банкинг, платёжный шлюз) [4] .
Для предотвращения атак «человек с активным криптоаналитиком», который бы подменял открытый ключ получателя во время его передачи будущему отправителю сообщений, используют, как правило, сертификаты открытых ключей.
Внедрение вредоносного кода [ править | править код ]
Внедрение кода [5] в атаке «человек посередине» главным образом применяется для захвата уже авторизованной сессии, выполнения собственных команд на сервере и отправки ложных ответов клиенту [6] .
Атака «человек посередине» позволяет криптоаналитику вставлять свой код в электронные письма, SQL-выражения и веб-страницы (то есть позволяет осуществлять SQL-инъекции, HTML/script-инъекции или XSS-атаки), и даже модифицировать загружаемые пользователем бинарные файлы для того, чтобы получить доступ к учетной записи пользователя или изменить поведение программы, загруженной пользователем из интернета [6] .
Downgrade Attack [ править | править код ]
Термином «Downgrade Attack» называют такую атаку, при которой криптоаналитик вынуждает пользователя использовать менее безопасные функции, протоколы, которые всё ещё поддерживаются из соображений совместимости. Такой вид атаки может быть проведён на протоколы SSH, IPsec и PPTP.
Для защиты от Downgrade Attack небезопасные протоколы должны быть отключены как минимум на одной стороне; просто поддержки и использования по умолчанию безопасных протоколов недостаточно!
- SSH V1 вместо SSH V2
Атакующий может попытаться изменить параметры соединения между сервером и клиентом при установлении между ними соединения [6] . Согласно докладу, сделанному на конференции Blackhat Conference Europe 2003, криптоаналитик может «заставить» клиента начать сессию SSH1, вместо SSH2 изменив номер версии «1.99» для SSH-сессии на «1.51», что означает использование SSH V1 [7] . Протокол SSH-1 имеет уязвимости, которыми может воспользоваться криптоаналитик.
- IPsec
При таком сценарии атаки криптоаналитик вводит свою жертву в заблуждение, заставляя её думать, что IPsec-сессия не может начаться на другом конце (сервере). Это приводит к тому, что сообщения будут пересылаться в явном виде, в случае если хост-машина работает в rollback-режиме [7] .
- PPTP
На этапе согласования параметров сессии PPTP атакующий может вынудить жертву использовать менее безопасную PAP-аутентификацию, MSCHAP V1 (то есть «откатиться» с MSCHAP V2 до версии 1), либо не использовать шифрование вообще. Атакующий может вынудить свою жертву повторить этап согласования параметров PPTP-сессии (послать Terminate-Ack-пакет), выкрасть пароль из существующего туннеля и повторить атаку.
Публичные средства коммуникации [ править | править код ]
Наиболее распространенные публичные средства коммуникаций — это социальные сети, публичные сервисы электронной почты и системы мгновенного обмена сообщениями. Владелец ресурса, обеспечивающего сервис коммуникаций, имеет полный контроль над информацией, которой обмениваются корреспонденты и, по своему усмотрению, в любой момент времени беспрепятственно может осуществить атаку посредника.
В отличие от предыдущих сценариев, основанных на технических и технологических аспектах средств коммуникаций, в данном случае атака основана на ментальных аспектах, а именно на укоренении в сознании пользователей концепции игнорирования требований информационной безопасности.
Обнаружение MITM-атаки [ править | править код ]
Проверка задержки по времени может потенциально обнаружить атаку в определённых ситуациях [8] . Например, при длительных вычислениях хеш-функций, которые выполняются в течение десятка секунд. Чтобы выявить потенциальные атаки, стороны проверяют расхождения во времени ответа. Предположим, что две стороны обычно затрачивают определённое количество времени для выполнения конкретной транзакции. Однако, если одна транзакция занимает аномальный период времени для достижения другой стороны, это может свидетельствовать о вмешательстве третьей стороны, вносящей дополнительную задержку в транзакцию.
Для обнаружения атаки «человек посередине» также необходимо проанализировать сетевой трафик. К примеру, для детектирования атаки по SSL следует обратить внимание на следующие параметры: [9]
- IP-адрес сервера
- DNS-сервер
- X.509-сертификат сервера
- Подписан ли сертификат самостоятельно?
- Подписан ли сертификат центром сертификации?
- Был ли сертификат аннулирован?
- Менялся ли сертификат недавно?
- Получали ли другие клиенты в интернете такой же сертификат?
Известные реализации MITM-атак [ править | править код ]
Известная некриптографическая атака «человек посередине» была совершена беспроводным сетевым маршрутизатором Belkin в 2003 году. Периодически новая модель маршрутизатора выбирала случайное HTTP-соединение и перенаправляла его на рекламную страницу своего производителя. Столь бесцеремонное поведение устройства, разумеется, вызвало бурю негодования среди пользователей, после чего эта «функция» была удалена из более поздних версий прошивки маршрутизатора [10] .
В 2011 году нарушение безопасности голландского центра сертификации DigiNotar (англ.) привело к мошеннической выдаче сертификатов. Впоследствии мошеннические сертификаты были использованы для совершения атак «человек посередине».
В 2013 году стало известно, что браузер Xpress Browser (англ.) от Nokia расшифровывает HTTPS-трафик на прокси-серверах Nokia, предоставляя компании четкий текстовый доступ к зашифрованному трафику браузера своих клиентов. На что Nokia заявила, что контент не был сохранен на постоянной основе и что у компании были организационные и технические меры для предотвращения доступа к частной информации [11] .
В 2017 году Equifax (англ.) отозвал свои приложения для мобильных телефонов, опасаясь уязвимости «человек посередине».
Другие значимые реализации MITM-атак:
- dsniff — первая публичная реализация MITM-атак на SSL и SSH
- Cain — инструмент для проведения атаки «человек посередине». Имеет графический интерфейс. Поддерживает сниффинг и ARP-spoofing
- Ettercap — инструмент для проведения атак в локальной сети
- Karma — использует атаку злой двойник (Evil Twin) для проведения MITM-атак
- AirJack — программа демонстрирует основанные на стандарте 802.11 MITM-атаки
- SSLStrip — инструмент для MITM-атаки на SSL
- SSLSniff — инструмент для MITM-атаки на SSL. Изначально был создан для обнаружения уязвимостей в Internet Explorer[12] .
- Mallory — прозрачный прокси-сервер, осуществляющий TCP- и UDP-MITM-атаки. Может быть также использован для атаки на протоколы SSL, SSH и многие другие
- wsniff — инструмент для проведения атак на 802.11 HTTP/HTTPS-протокол
- F >(англ.) — инструмент диагностики HTTP(S)
Перечисленные программы могут быть использованы для осуществления атак «человек посередине», а также для их обнаружения и тестирования системы на уязвимости.
Для перенаправления потоков трафика могут использоваться ошибки в настройках межсетевой маршрутизации BGP [13] [14] .
Давайте пофантазируем и представим что мы в Макдаке, юзаем халявный WiFi. А почему бы заодно не посмотреть чем заняты другие пользователи этого WiFi.
Вся информация предоставлена исключительно в ознакомительных целях. Автор не несет ответственности за любой возможный вред, причиненный информацией из данной статьи.
Часть первая.
Что же такое атака Man In The Middle (человек посередине).

Фактически мы встраиваемся между клиентом и сервером и перехватываем данные для чтения, изменения, дальнейшей передачи и т.д. Например можем внедрить вредоносный (условно) javascript код в HTML страницу жертвы. Это по сути и есть Атака MITM . Что же нам надо сделать что бы перехватывать трафик жертвы ?
Мы будем использовать ARPspoofing.
ARP (англ. Address Resolution Protocol — протокол определения адреса) — протокол в компьютерных сетях, предназначенный для определения (MAC-адреса, имея IP-адрес) другого компьютера. По сути когда компьютеру надо отправить пакет на IP 0.0.0.0 ему нужно еще знать MAC адрес компьютера с IP 0.0.0.0. Он посылает широковещательный запрос ARP. Компьютер с нужным IP отвечает — О это Я, MAC такой то . Протокол ARP является уязвимым — он не проверяет подлинности ARP-запросов и ARP-ответов. А так как сетевые интерфейсы на компьютерах поддерживают самопроизвольный ARP (ARP-ответ присылается на интерфейс устройства без необходимости), то как раз в таком случае возможна атака ARP-spoofing.
То есть мы фактически заспамим жертву информацией что МАС шлюза на самом деле является нашим( МАС нашего компьютера), а шлюз скажем что МАС жертвы так же является нашим(MAC нашего компьютера). Теперь все пакеты между этими узлами пойдут через наш узел.
Окей, пакеты идут. А как же теперь нам посмотреть их и изменить ? Да фактически только запусти программу для мониторинга например http трафика.
От теории к практике.
Для реализации всего задуманного мы будем использовать операционную систему Kali Linux , в ней уже предустановленно много пакетов для тестирования безопасности.
Задача первая — найти и определить IP жертвы.
Что может быть проще. Запускаем в терминале программу netdiscover (Инструмент активной/пассивной разведки адресов)
-i интерфейс (устройство сканирования)
-r диапазон (диапазон сканирования, например 192.168.0.0/24, 192.168.0.0/16 и т.д.)
-p (пассивный режим, в котором netdiscover только слушает и не посылает пакеты)
Теперь нам надо настроить ip_forwarding и IPTABLES , чтобы конвертировать компьютер атакующего(хакера) в прокси:
Задача номер два — произвести ARP-спуфинг. Воспользуемся одноименным пакетом arpspoof .
Этап номер три — mitmproxy .Это инструмент, который позволяет нам анализировать трафик,
идущий через хоста, и дает возможность менять этот трафик. Прокси для HTTP и HTTPS с консольным интерфейсом. Запустим его в режиме прозрачного прокси
—showhost аргумент говорит mitmproxy использовать значение заголовка узла для отображения URL.

Если вы заметили мы не перенаправляем SSL трафик через него, так как mitmproxy использует свой сертификат для проксирования защищенного трафик, и если он не добавлен у пользователя в доверенные то будет выскакивать предупреждение о не безопасном соединение.
Mitmproxy can decrypt encrypted traffic on the fly, as long as the client trusts its built-in certificate authority. Usually this means that the mitmproxy CA certificates have to be installed on the client device.
В следующей статье мы продолжим и поговорим о mitmdump , являющимся спутником mitmproxy. Он обеспечивает tcpdump -подобная функциональность позволяет просматривать, записывать и программно преобразование HTTP-трафика. Собственно им мы и будем вставить код в страницу которую получает жертва.

В этой статье мы попытаемся выяснить теорию атак посредника и некоторые практические моменты, которые помогут предотвратить эти типы атак. Это поможет нам понять тот риск, который несут подобные вторжения для нашей личной жизни, так как MitM-атаки позволяют вторгаться в коммуникации и прослушивать наши разговоры.
Понимание того, как работает интернет
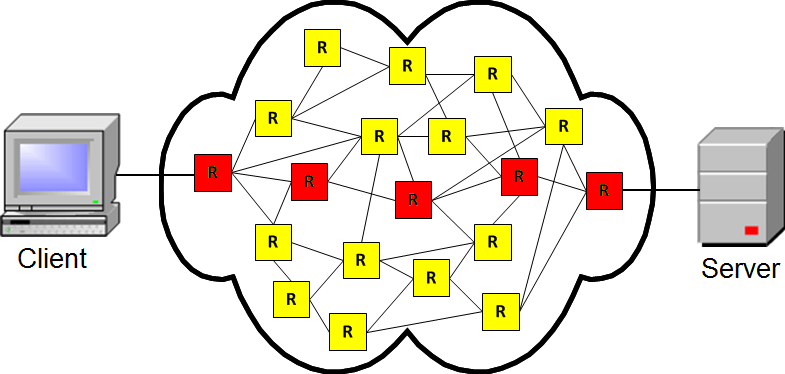
Чтобы понять принцип атаки посредника, стоит сначала разобраться с тем, как работает сам интернет. Основные точки взаимодействия: клиенты, маршрутизаторы, серверы. Наиболее распространенный протокол взаимодействия между клиентом и сервером — Hypertext Transfer Protocol (HTTP). Серфинг в интернете с помощью браузера, электронная почта, обмен мгновенными сообщениями — все это осуществляется через HTTP.
Когда вы вводите http://www.anti-malware.ru в адресной строке вашего браузера, то клиент (вы) отправляет запрос на отображение веб-страницы серверу. Пакет (HTTP GET-запрос) передается через несколько маршрутизаторов на сервер. После этого сервер отвечает веб-страницей, которая отправляется клиенту и отображается на его мониторе. HTTP-сообщения должны передаваться в безопасном режиме, чтобы обеспечить конфиденциальность и анонимность.
Рисунок 1. Взаимодействие клиент—сервер
Обеспечение безопасности протокола связи
Безопасный протокол связи должен иметь каждое из следующих свойств:
- Приватность — только предполагаемый получатель может прочитать сообщение.
- Аутентичность — личность взаимодействующих сторон доказана.
- Целостность — подтверждение того, что сообщение не было изменено в пути.
Если хоть одно из этих правил не соблюдено, весь протокол скомпрометирован.
Атака посредника через HTTP-протокол
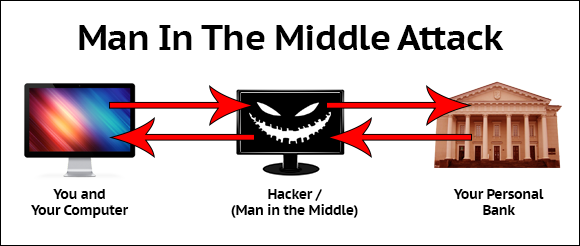
Злоумышленник может легко осуществить атаку посредника, используя технику, называемую ARP-спуфинг. Любой в вашей сети Wi-Fi может послать вам поддельный ARP-пакет, из-за него вы неосознанно будете посылать весь ваш трафик через злоумышленника вместо маршрутизатора.
После этого злоумышленник получает полный контроль над трафиком и может отслеживать запросы, посылаемые в обе стороны.
Рисунок 2. Схема атаки посредника
Для предотвращения таких атак была создана защищенная версия протокола HTTP. Transport Layer Security (TLS) и его предшественник, Secure Socket Layer (SSL), являются криптографическими протоколами, которые обеспечивают безопасность передачи данных по сети. Следовательно, защищенный протокол будет называться HTTPS. Можно посмотреть, как работает защищенный протокол, набрав в адресной строке браузера https://www.anti-malware.ru (обратите внимание на наличие S в https).
Атака посредника на плохо реализованный SSL
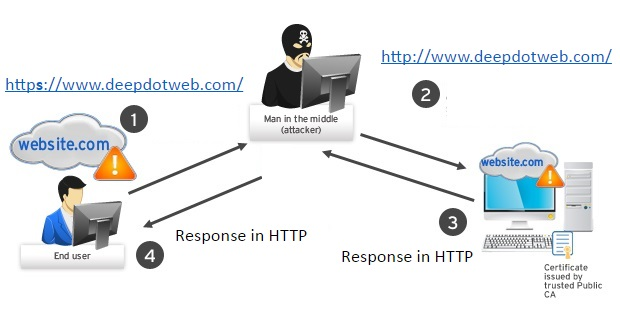
Современный SSL использует хороший алгоритм шифрования, но это не имеет значения, если он реализован неправильно. Если хакер может перехватить запрос, он может его изменить, удалив из запрашиваемого URL «S», тем самым обойдя SSL.
Такой перехват и модификацию запроса можно заметить. Например, если вы запрашиваете https://login.yahoo.com/ а в ответ приходит http://login.yahoo.com/ , это должно вызвать подозрения. На момент написания статьи такая атака действительно работает на сервисе электронной почты Yahoo.
Рисунок 3. Перехват и модификация запроса
Чтобы предотвратить такую атаку, серверы могут реализовать HTTP Strict Transport Security (HSTS) — механизм, активирующий форсированное защищенное соединение через протокол HTTPS. В этом случае, если злоумышленник модифицирует запрос, убрав из URL «S», сервер все равно перенаправит пользователя 302-редиректом на страницу с защищенным протоколом.
Рисунок 4. Схема работы HSTS
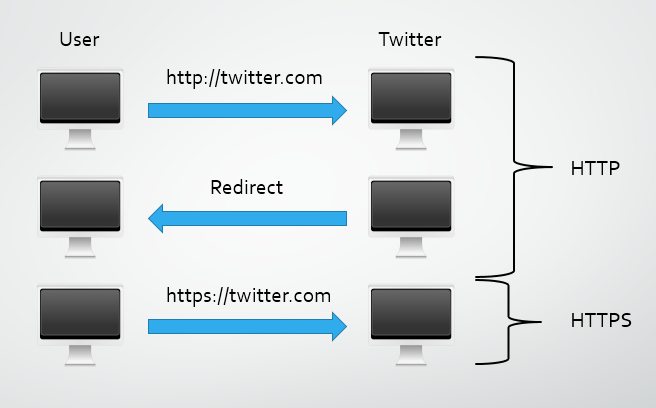
Такой способ реализации SSL является уязвимым для другого вида атаки — злоумышленник создает SSL-соединение с сервером, но различными уловками заставляет пользователя использовать HTTP.
Рисунок 5. Схема атаки при HSTS
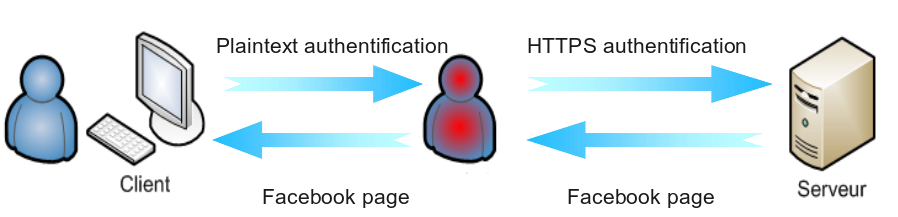
Для предотвращения таких атак современные браузеры вроде Chrome, Firefox и Tor отслеживают сайты, использующие HSTS и устанавливают с ними соединение со стороны клиента по SSL в принудительном порядке. В этом случае злоумышленнику, проводящему атаку посредника, придется создавать SSL-соединение с жертвой.
Рисунок 6. Схема атаки, где злоумышленник устанавливает SSL-соединение с жертвой
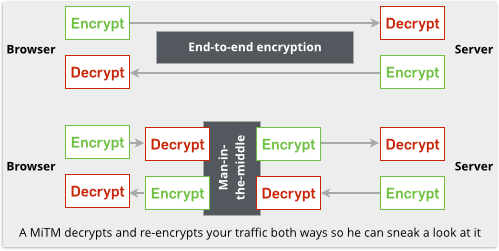
Для того чтобы обеспечить SLL-соединение с пользователем, злоумышленник должен знать, как действовать в качестве сервера. Давайте разберемся в технических аспектах SSL.
Понимание SSL
С точки зрения хакера, компрометирование любого протокола связи сводится к тому, чтобы найти слабое звено среди перечисленных выше компонентов (приватность, аутентичность и целостность).
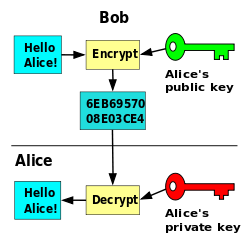
SSL использует асимметричный алгоритм шифрования. В симметричном шифровании проблема заключается в том, что для шифрования и дешифрования данных используется один и тот же ключ, такой подход недопустим для интернет-протоколов, поскольку злоумышленник может проследить этот ключ.
Асимметричное же шифрование включает в себя 2 ключа для каждой стороны: открытый ключ, используемый для шифрования, и конфиденциальный ключ, используемый для дешифрования данных.
Рисунок 7. Работа публичного и конфиденциального ключей
Как SSL обеспечивает три свойства, необходимые для безопасной связи?
- Поскольку для шифрования данных используется асимметричная криптография, SSL обеспечивает приватное соединение. Это шифрование не так уж легко взломать и остаться незамеченным.
- Сервер подтверждает свою легитимность, посылая клиенту SSL-сертификат, выданный центром сертификации — доверенной третьей стороной.
Если злоумышленнику каким-либо образом удастся заполучить сертификат, он может создать условия для атаки посредника. Таким образом, он создаст 2 соединения — с сервером и с жертвой. Сервер в этом случае думает, что злоумышленник — это обычный клиент, а у жертвы нет возможности идентифицировать злоумышленника, поскольку тот предоставил сертификат, доказывающий, что он сервер.
Ваши сообщения доходят и приходят в зашифрованном виде, однако проходят по цепочке через компьютер киберпреступника, где у него есть полный контроль.
Рисунок 8. Схема атаки при наличии у злоумышленника сертификата
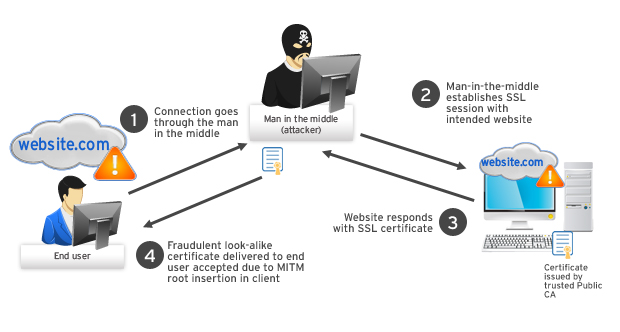
Сертификат не обязательно должен быть подделан, если у злоумышленника есть возможность скомпрометировать браузер жертвы. В этом случае он может вставить самостоятельно подписанный сертификат, который будет доверенным по умолчанию. Так и реализовываются большинство атак посредника. В более сложных случаях хакер должен пойти другим путем — подделать сертификат.
Проблемы центров сертификации
Отправляемый сервером сертификат выдан и подписан центром сертификации. В каждом браузере есть список доверенных центров сертификации, и вы можете добавлять или удалять их. Проблема здесь заключается в том, что если вы решите удалить крупные центры, вы не сможете посещать сайты, использующие подписанные этими центрами сертификаты.
Сертификаты и центры сертификации всегда были самым слабым звеном HTTPS-соединения. Даже если все было реализовано правильно и каждый центр сертификации имеет солидный авторитет, все равно сложно смириться с фактом, что приходится доверять множеству третьих сторон.
На сегодняшний день существует более 650 организаций, способных выдавать сертификаты. Если злоумышленник взломает любую из них, он заполучит любые сертификаты, которые пожелает.
Даже когда существовал всего один центр сертификации, VeriSign, бытовала проблема — люди, которые должны были предотвращать атаки посредника, продавали услуги перехвата.
Также многие сертификаты были созданы благодаря взлому центров сертификации. Различные приемы и трюки использовались, чтобы заставить атакуемого пользователя доверять мошенническим сертификатам.
Криминалистика
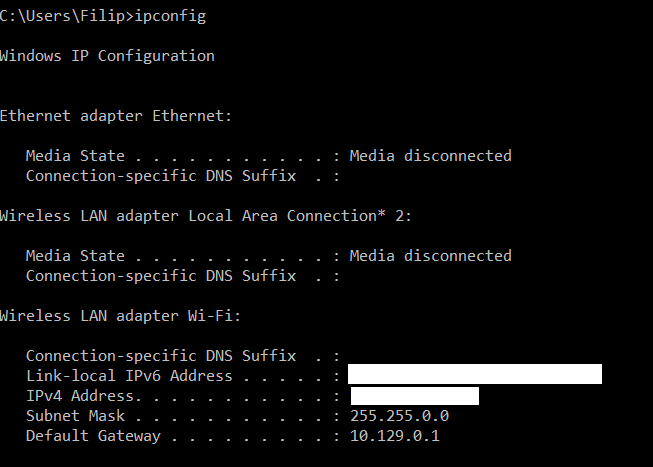
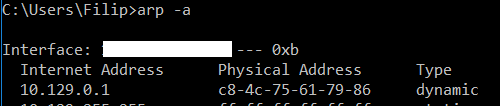
Поскольку злоумышленник отправляет поддельные пакеты ARP, нельзя увидеть его IP-адрес. Вместо этого нужно обращать внимание на MAC-адрес, который является специфическим для каждого устройства в сети. Если вы знаете MAC-адрес вашего маршрутизатора, вы можете сравнить его с МАС-адресом шлюза по умолчанию, чтобы выяснить, действительно ли это ваш маршрутизатор или злоумышленник.
Например, на ОС Windows вы можете воспользоваться командой ipconfig в командной строке (CMD), чтобы увидеть IP-адрес вашего шлюза по умолчанию (последняя строка):
Рисунок 9. Использование команды ipconfig
Затем используйте команду arp –a для того, чтобы узнать MAC-адрес этого шлюза:
Рисунок 10. Использование команды arp –a
Но есть и другой способ заметить атаку — если вы отслеживали сетевую активность в то время, когда она началась, и наблюдали за пакетами ARP. Например, можно использовать Wireshark для этих целей, эта программа будет уведомлять, если MAC-адрес шлюза по умолчанию изменился.
Примечание: если атакующий будет правильно подменять MAC-адреса, отследить его станет большой проблемой.
Вывод
SSL — протокол, заставляющий злоумышленника проделать огромную работу для совершения атаки. Но он не защитит вас от атак, спонсируемых государством или от квалифицированных хакерских организаций.
Задача пользователя заключается в том, чтобы защитить свой браузер и компьютер, чтобы предотвратить вставку поддельного сертификата (очень распространенная техника). Также стоит обратить внимание на список доверенных сертификатов и удалить те, кому вы не доверяете.
«>


