
Существуют три механизма адресации пакета IP:
– одноадресный (unicast). Указывается один определенный адрес хоста и предполагается, что именно этот узел отправит пакет на более высокие уровни эталонной модели OSI;
– широковещательные (broadcast). Пакеты пересылаются всем пользо- вателям локальной сети;
– многоадресные (multicast). Пакеты используют специальный диапазон адресов, что позволяет группе пользователей в разных подсетях получать тот же поток данных. Именно это позволяет отправителю посылать один пакет, который получат сразу несколько хостов.
Типы адресов в IP сетях. Каждый терминал в сети TCP/ IP имеет адреса трех уровней:
– физический (МАС-адрес) – локальный адрес узла, определяемый технологией, с помощью которой построена сеть, в которую входит данный узел;
– сетевой (IP-адрес), используемый для однозначной идентификации узлов в пределах всей составной сети;
– доменное имя (DNS-имя) – символьный идентификатор узла, к которому часто обращается пользователь.
В общем случае сетевой интерфейс может иметь одновременно один или несколько локальных адресов и один или несколько сетевых адресов, а также одно или несколько доменных имен.
Классы IP-адресов. IP-адрес имеет длину 4 байта и обычно записывается в виде четырех чисел, представляющих значения каждого байта в десятичной форме, и разделенных точками, например: 128.10.2.30 – десятичная форма представления адреса; 10000000 00001010 00000010 00011110 – двоичная форма представления этого же адреса.
Какая часть из 32 бит, отведенных под IP-адрес, относится к номеру сети, а какая – к номеру узла? Можно предложить несколько вариантов решений этой проблемы.
Простейший вариант состоит в том, что все 32-битовое поле адреса заранее делится на две части, не обязательно равной, но фиксированной длины, в одной из которых всегда будет размещаться номер сети, а в другой – номер узла. Такой способ структуризации адреса и не нашел применения.
Другой подход основан на использовании маски, которая позволяет максимально гибко устанавливать границу между номером сети и номером узла. В данном случае маска – это число, которое используется в паре с IP-адресом; двоичная запись маски содержит последовательность единиц в тех разрядах, которые должны в IP-адресе интерпретироваться как номер сети. Поскольку номер сети является цельной частью адреса, единицы в маске также должны представлять непрерывную последовательность. Граница между последовательностью единиц и последовательностью нулей в маске соответствует границе между номером сети и номером узла в IP-адресе. При таком подходе адресное пространство можно представить как совокупность множества сетей разного размера.
Вводится несколько классов сетей, и для каждого класса определены свои размеры. На рисунке 2.1 показана структура IP-адреса.
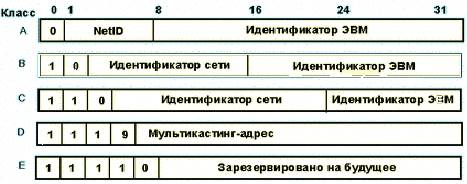
Рисунок 2.1 – Структура IP-адреса
Если адрес начинается с 0, то этот адрес относится к классу A. Сети класса А предназначены, в основном, для использования лишь несколькими большими сетями, поскольку они предоставляют только 8 бит для поля сетевого адреса и 24 бита для поля хоста (номер узла в сети), доступных сетей 126, а доступных хостов 16 777 214 (2 24 ).
Если первые два бита адреса равны 10, то адрес относится к классу В. В адресах: класса В под номер сети и под номер узла отводится по два байта. Этот класс адресов представляет собой неплохой компромисс между адресным пространством сети и хоста, доступных сетей 16 384, а доступных хостов 65 534 (2 16 ).
Если адрес начинается с последовательности битов 110, то это адрес класса С. В этом случае под номер сети отводился 24 бита, а под номер узла – 8 бит. Сети класса C наиболее распространены, но число узлов (хостов) в них ограничено значением 2 8 (256).
Если адрес начинается с последовательности 1110, то он является адресом класса D и обозначает особый, групповой адрес(multicast).Групповой адрес идентифицирует группу узлов (сетевых интерфейсов), которые в общем случае могут принадлежать разным сетям. Интерфейс, входящий в группу, получает наряду с обычным индивидуальным IP-адресом еще один групповой адрес. Если при отправке пакета в качестве адреса назначения указан адрес класса D, то такой пакет должен быть доставлен всем узлам, которые входят в группу.
Если адрес начинается с последовательности 11110, то это значит, что данный адрес относится к классу E. Адреса этого класса зарезервированы для будущих применений.
Маршрутные протоколы применяются маршрутизаторами при выборе наилучшего маршрута для отправляемых пакетов. Маршрутные протоколы определяют формат заголовка пакета данных. В заголовках пакетов содержится информация, которую маршрутизаторы используют для выбора нужного направления ретрансляции пакетов. Этот выбор производится на основе адреса сети назначения и поиска оптимальных маршрутов в таблице маршрутизации.
Протоколы маршрутизации, т. е. протоколы управления процессами динамической маршрутизации применяются маршрутизаторами для составления и обновления таблиц маршрутизации. Эти протоколы описывают алгоритмы обмена служебными данными о маршрутах между маршрутизаторами, а также алгоритмы вычисления оптимальных маршрутов. В сетях TCP/IP для этой цели используют протоколы RIP, OSPF и др.
Протоколы маршрутизации предназначены для автоматического построения таблиц маршрутизации, на основе которых происходит продвижение пакетов сетевого уровня.
Сейчас сети IP используют два основных типа протоколов динамической маршрутизации – дистанционно-векторная маршрутизация и маршрутизация по состоянию каналов.
Дистанционно-векторная маршрутизация отвечает за количество пройденных транзитных участков (маршрутизаторов), это алгоритм, который используют маршрутизаторы для определения наилучшего маршрута.
Маршрутизация по состоянию каналов затрагивает, главным образом, состояние интерфейсов, которые поддерживают маршрутизатор (т. е. соединение есть или его нет). Маршрутизаторы состояния канала поддерживают таблицу топологии, с помощью которой создается полная картина сети. Это означает, что трафик обновления информации о маршрутизации передается (потребляя ресурсы сети) и обновляет таблицы топологии только тогда, когда любой из интерфейсов подключается или отключается.
Задача продвижения пакета от сети источника до сети назначения в каждом маршрутизаторе распадается на две задачи:
– обработка пакета с помощью имеющейся таблицы маршрутизации;
– построение таблицы маршрутизации.
Назначение протоколов маршрутизации состоит в автоматическом решении второй задачи. Для этого маршрутизаторы сети обмениваются специальной служебной информацией о топологии составной сети, на основе которой каждый маршрутизатор выбирает маршруты к узлам назначения. Протокол маршрутизации должен создавать в маршрутизаторах согласованные друг с другом таблицы маршрутизации, то есть такие, которые обеспечат доставку пакета от исходной сети в сеть назначения за конечное число шагов.
Внутренний протокол маршрутизации RIP. Этот протокол предназначен для сравнительно небольших и относительно однородных сетей (алгоритм Белмана-Форда). Протокол OSPF (алгоритмы предложены Дикстрой) является альтернативой RIP в качестве внутреннего протокола маршрутизации. OSPF представляет собой протокол состояния маршрута (в качестве метрики используется – коэффициент качества обслуживания). Каждый маршрутизатор обладает полной информацией о состоянии всех интерфейсов всех маршрутизаторов (переключателей) автономной системы. Протокол IGRP разработан фирмой CISCO для своих многопротокольных маршрутизаторов в середине 80-х годов. IGRP представляет собой протокол, который позволяет большому числу маршрутизаторов координировать свою работу. Протокол BGP разработан компаниями IBM и CISCO. Главная цель BGP – сократить транзитный трафик.
Методы маршрутизации. В настоящее время на сетях с КП используются протоколы маршрутизации, в основе которых реализован один из следующих методов маршрутизации:
– маршрутизация от источника.
Прозрачная маршрутизация используется во всех мостах, устанавливаемых в сетях Ethernet и некоторых сетях Token Ring. В основе метода лежит принцип, согласно которому ни сам пакет, ни мост, через который он передается, не должны что-либо знать о маршруте передачи пакета. Каждый мост продвигает пакеты с одной сети во все прилегающие сети до тех пор, пока они не достигнут адреса получателя. Движение пакета по сети не целенаправленно.
Метод одношаговой маршрутизации используется в сетях TCP/IP. Каждый маршрутизатор и конечный узел принимает участие в выборе только одного шага передачи дейтаграммы. В каждой строке таблицы маршрутизации указывается только один IP-адрес следующего маршрутизатора на том пути, по которому нужно передать дейтаграмму.
При маршрутизации от источника выбор маршрута производится конечным узлом-отправителем или первым маршрутизатором на пути следования пакета. Остальные маршрутизаторы только отрабатывают выбранный путь, т. е. ответственность за выбор оптимального маршрута возлагается не на сеть, а на узел-отправитель либо первый маршрутизатор.
Основная литература: 1[94 – 104], 3[146 – 154].
Дополнительная литература: 11[29 –39]
1. Какие классы и типы IP-адресов вы знаете?
2.Чем отличаются маршрутные протоколы от протоколов маршрутизации?
3. За что отвечают дистанционно-векторная маршрутизация и маршру- тизация по состоянию каналов?
4. Какие из методов маршрутизации вы знаете?
5. Что означает прозрачная маршрутизация?
| | | следующая лекция ==> | |
| IV. Определение участников процесса СП. | | | ВНУТРЕННЯЯ КАРТИНА ЗДОРОВЬЯ |
Дата добавления: 2017-09-19 ; просмотров: 1566 ; ЗАКАЗАТЬ НАПИСАНИЕ РАБОТЫ

Маршрутизатором, или шлюзом, называется узел сети с несколькими IP-интерфейсами (содержащими свой MAC-адрес и IP-адрес), подключенными к разным IP-сетям, осуществляющий на основе решения задачи маршрутизации перенаправление дейтаграмм из одной сети в другую для доставки от отправителя к получателю.
Маршрутизаторы представляют собой либо специализированные вычислительные машины, либо компьютеры с несколькими IP-интерфейсами, работа которых управляется специальным программным обеспечением.
Маршрутизация в IP-сетях
Маршрутизация служит для приема пакета от одного устройства и передачи его по сети другому устройству через другие сети. Если в сети нет маршрутизаторов, то не поддерживается маршрутизация. Маршрутизаторы направляют (перенаправляют) трафик во все сети, составляющие объединенную сеть.
Для маршрутизации пакета маршрутизатор должен владеть следующей информацией:
- Адрес назначения
- Соседний маршрутизатор, от которого он может узнать об удаленных сетях
- Доступные пути ко всем удаленным сетям
- Наилучший путь к каждой удаленной сети
- Методы обслуживания и проверки информации о маршрутизации
Маршрутизатор узнает об удаленных сетях от соседних маршрутизаторов или от сетевого администратора. Затем маршрутизатор строит таблицу маршрутизации, которая описывает, как найти удаленные сети.
Если сеть подключена непосредственно к маршрутизатору, он уже знает, как направить пакет в эту сеть. Если же сеть не подключена напрямую, маршрутизатор должен узнать (изучить) пути доступа к удаленной сети с помощью статической маршрутизации (ввод администратором вручную местоположения всех сетей в таблицу маршрутизации) или с помощью динамической маршрутизации.
Динамическая маршрутизация — это процесс протокола маршрутизации, определяющий взаимодействие устройства с соседними маршрутизаторами. Маршрутизатор будет обновлять сведения о каждой изученной им сети. Если в сети произойдет изменение, протокол динамической маршрутизации автоматически информирует об изменении все маршрутизаторы. Если же используется статическая маршрутизация, обновить таблицы маршрутизации на всех устройствах придется системному администратору.
Процесс IP-маршрутизации
IP-маршрутизация — простой процесс, который одинаков в сетях любого размера. Например, на рисунке показан процесс пошагового взаимодействия хоста А с хостом В в другой сети. В примере пользователь хоста А запрашивает по ping IP-адрес хоста В. Дальнейшие операции не так просты, поэтому рассмотрим их подробнее:
- В командной строке пользователь вводит ping 172.16.20.2. На хосте А генерируется пакет с помощью протоколов сетевого уровня IP и ICMP.

- IP обращается к протоколу ARP для выяснения сети назначения для пакета, просматривая IP-адрес и маску подсети хоста А. Это запрос к удаленному хосту, т.е. пакет не предназначен хосту локальной сети, поэтому пакет должен быть направлен маршрутизатору для перенаправления в нужную удаленную сеть.
- Чтобы хост А смог послать пакет маршрутизатору, хост должен знать аппаратный адрес интерфейса маршрутизатора, подключенный к локальной сети. Сетевой уровень передает пакет и аппаратный адрес назначения канальному уровню для деления на кадры и пересылки локальному хосту. Для получения аппаратного адреса хост ищет местоположение точки назначения в собственной памяти, называемой кэшем ARP.
- Если IP-адрес еще не был доступен и не присутствует в кэше ARP, хост посылает широковещательную рассылку ARP для поиска аппаратного адреса по IP-адресу 172.16.10.1. Именно поэтому первый запрос Ping обычно заканчивается тайм-аутом, но четыре остальные запроса будут успешны. После кэширования адреса тайм-аута обычно не возникает.
- Маршрутизатор отвечает и сообщает аппаратный адрес интерфейса Ethernet, подключенного к локальной сети. Теперь хост имеет всю информацию для пересылки пакета маршрутизатору по локальной сети. Сетевой уровень спускает пакет вниз для генерации эхо-запроса ICMP (Ping) на канальном уровне, дополняя пакет аппаратным адресом, по которому хост должен послать пакет. Пакет имеет IP-адреса источника и назначения вместе с указанием на тип пакета (ICMP) в поле протокола сетевого уровня.
- Канальный уровень формирует кадр, в котором инкапсулируется пакет вместе с управляющей информацией, необходимой для пересылки по локальной сети. К такой информации относятся аппаратные адреса источника и назначения, а также значение в поле типа, установленное протоколом сетевого уровня (это будет поле типа, поскольку IP по умолчанию пользуется кадрами Ethernet_II). Рисунок 3 показывает кадр, генерируемый на канальном уровне и пересылаемый по локальному носителю. На рисунке 3 показана вся информация, необходимая для взаимодействия с маршрутизатором: аппаратные адреса источника и назначения, IP-адреса источника и назначения, данные, а также контрольная сумма CRC кадра, находящаяся в поле FCS (Frame Check Sequence).
- Канальный уровень хоста А передает кадр физическому уровню. Там выполняется кодирование нулей и единиц в цифровой сигнал с последующей передачей этого сигнала по локальной физической сети.

- Сигнал достигает интерфейса Ethernet 0 маршрутизатора, который синхронизируется по преамбуле цифрового сигнала для извлечения кадра. Интерфейс маршрутизатора после построения кадра проверяет CRC, а в конце приема кадра сравнивает полученное значение с содержимым поля FCS. Кроме того, он проверяет процесс передачи на отсутствие фрагментации и конфликтов носителя.
- Проверяется аппаратный адрес назначения. Поскольку он совпадает с адресом маршрутизатора, анализируется поле типа кадра для определения дальнейших действий с этим пакетом данных. В поле типа указан протокол IP, поэтому маршрутизатор передает пакет процессу протокола IP, исполняемому маршрутизатором. Кадр удаляется. Исходный пакет (сгенерированный хостом А) помещается в буфер маршрутизатора.
- Протокол IP смотрит на IP-адрес назначения в пакете, чтобы определить, не направлен ли пакет самому маршрутизатору. Поскольку IP-адрес назначения равен 172.16.20.2, маршрутизатор определяет по своей таблице маршрутизации, что сеть 172.16.20.0 непосредственно подключена к интерфейсу Ethernet 1.
- Маршрутизатор передает пакет из буфера в интерфейс Ethernet 1. Маршрутизатору необходимо сформировать кадр для пересылки пакета хосту назначения. Сначала маршрутизатор проверяет свой кэш ARP, чтобы определить, был ли уже разрешен аппаратный адрес во время предыдущих взаимодействий с данной сетью. Если адреса нет в кэше ARP, маршрутизатор посылает широковещательный запрос ARP в интерфейс Ethernet 1 для поиска аппаратного адреса для IP-адреса 172.16.20.2.
- Хост В откликается аппаратным адресом своего сетевого адаптера на запрос ARP. Интерфейс Ethernet 1 маршрутизатора теперь имеет все необходимое для пересылки пакета в точку окончательного приема. На рисунке показывает кадр, сгенерированный маршрутизатором и переданный по локальной физической сети.

Кадр, сгенерированный интерфейсом Ethernet 1 маршрутизатора, имеет аппаратный адрес источника от интерфейса Ethernet 1 и аппаратный адрес назначения для сетевого адаптера хоста В. Важно отметить, что, несмотря на изменения аппаратных адресов источника и назначения, в каждом передавшем пакет интерфейсе маршрутизатора, IP-адреса источника и назначения никогда не изменяются. Пакет никоим образом не модифицируется, но меняются кадры.
- Хост В принимает кадр и проверяет CRC. Если проверка будет успешной, кадр удаляется, а пакет передается протоколу IP. Он анализирует IP-адрес назначения. Поскольку IP-адрес назначения совпадает с установленным в хосте В адресом, протокол IP исследует поле протокола для определения цели пакета.
- В нашем пакете содержится эхо-запрос ICMP, поэтому хост В генерирует новый эхо-ответ ICMP с IP-адресом источника, равным адресу хоста В, и IP-адресом назначения, равным адресу хоста А. Процесс запускается заново, но в противоположном направлении. Однако аппаратные адреса всех устройств по пути следования пакета уже известны, поэтому все устройства смогут получить аппаратные адреса интерфейсов из собственных кэшей ARP.
В крупных сетях процесс происходит аналогично, но пакету придется пройти больше участков по пути к хосту назначения.
Таблицы маршрутизации
В стеке TCP/IP маршрутизаторы и конечные узлы принимают решения о том, кому передавать пакет для его успешной доставки узлу назначения, на основании так называемых таблиц маршрутизации (routing tables).
Таблица представляет собой типичный пример таблицы маршрутов, использующей IP-адреса сетей, для сети, представленной на рисунке.
Таблица маршрутизации для Router 2


В таблице представлена таблица маршрутизации многомаршрутная, так как содержится два маршрута до сети 116.0.0.0. В случае построения одномаршрутной таблицы маршрутизации, необходимо указывать только один путь до сети 116.0.0.0 по наименьшему значению метрики.
Как нетрудно видеть, в таблице определено несколько маршрутов с разными параметрами. Читать каждую такую запись в таблице маршрутизации нужно следующим образом:
Чтобы доставить пакет в сеть с адресом из поля Сетевой адрес и маской из поля Маска сети, нужно с интерфейса с IP-адресом из поля Интерфейс послать пакет по IP-адресу из поля Адрес шлюза, а «стоимость» такой доставки будет равна числу из поля Метрика.
В этой таблице в столбце "Адрес сети назначения" указываются адреса всех сетей, которым данный маршрутизатор может передавать пакеты. В стеке TCP/IP принят так называемый одношаговый подход к оптимизации маршрута продвижения пакета (next-hop routing) – каждый маршрутизатор и конечный узел принимает участие в выборе только одного шага передачи пакета. Поэтому в каждой строке таблицы маршрутизации указывается не весь маршрут в виде последовательности IP-адресов маршрутизаторов, через которые должен пройти пакет, а только один IP-адрес — адрес следующего маршрутизатора, которому нужно передать пакет. Вместе с пакетом следующему маршрутизатору передается ответственность за выбор следующего шага маршрутизации. Одношаговый подход к маршрутизации означает распределенное решение задачи выбора маршрута. Это снимает ограничение на максимальное количество транзитных маршрутизаторов на пути пакета.
Для отправки пакета следующему маршрутизатору требуется знание его локального адреса, но в стеке TCP/IP в таблицах маршрутизации принято использование только IP-адресов для сохранения их универсального формата, не зависящего от типа сетей, входящих в интерсеть. Для нахождения локального адреса по известному IP-адресу необходимо воспользоваться протоколом ARP.
Одношаговая маршрутизация обладает еще одним преимуществом — она позволяет сократить объем таблиц маршрутизации в конечных узлах и маршрутизаторах за счет использования в качестве номера сети назначения так называемого маршрута по умолчанию – default (0.0.0.0), который обычно занимает в таблице маршрутизации последнюю строку. Если в таблице маршрутизации есть такая запись, то все пакеты с номерами сетей, которые отсутствуют в таблице маршрутизации, передаются маршрутизатору, указанному в строке default. Поэтому маршрутизаторы часто хранят в своих таблицах ограниченную информацию о сетях интерсети, пересылая пакеты для остальных сетей в порт и маршрутизатор, используемые по умолчанию. Подразумевается, что маршрутизатор, используемый по умолчанию, передаст пакет на магистральную сеть, а маршрутизаторы, подключенные к магистрали, имеют полную информацию о составе интерсети.
Кроме маршрута default, в таблице маршрутизации могут встретиться два типа специальных записей — запись о специфичном для узла маршруте и запись об адресах сетей, непосредственно подключенных к портам маршрутизатора.
Специфичный для узла маршрут содержит вместо номера сети полный IP-адрес, то есть адрес, имеющий ненулевую информацию не только в поле номера сети, но и в поле номера узла. Предполагается, что для такого конечного узла маршрут должен выбираться не так, как для всех остальных узлов сети, к которой он относится. В случае, когда в таблице есть разные записи о продвижении пакетов для всей сети N и ее отдельного узла, имеющего адрес N,D, при поступлении пакета, адресованного узлу N,D, маршрутизатор отдаст предпочтение записи для N,D.
Записи в таблице маршрутизации, относящиеся к сетям, непосредственно подключенным к маршрутизатору, в поле "Метрика" содержат нули («подключено»).
Алгоритмы маршрутизации
Основные требования к алгоритмам маршрутизации:
- точность;
- простота;
- надёжность;
- стабильность;
- справедливость;
- оптимальность.
Существуют различные алгоритмы построения таблиц для одношаговой маршрутизации. Их можно разделить на три класса:
- алгоритмы простой маршрутизации;
- алгоритмы фиксированной маршрутизации;
- алгоритмы адаптивной маршрутизации.
Независимо от алгоритма, используемого для построения таблицы маршрутизации, результат их работы имеет единый формат. За счет этого в одной и той же сети различные узлы могут строить таблицы маршрутизации по своим алгоритмам, а затем обмениваться между собой недостающими данными, так как форматы этих таблиц фиксированы. Поэтому маршрутизатор, работающий по алгоритму адаптивной маршрутизации, может снабдить конечный узел, применяющий алгоритм фиксированной маршрутизации, сведениями о пути к сети, о которой конечный узел ничего не знает.
Проста маршрутизация
Это способ маршрутизации не изменяющийся при изменении топологии и состоянии сети передачи данных (СПД).
Простая маршрутизация обеспечивается различными алгоритмами, типичными из которых являются следующие:
- Случайная маршрутизация – это передача сообщения из узла в любом случайно выбранном направлении, за исключением направлений по которым сообщение поступило узел.
- Лавинная маршрутизация – это передача сообщения из узла во всех направлениях, кроме направления по которому сообщение поступило в узел. Такая маршрутизация гарантирует малое время доставки пакета, засчет ухудшения пропускной способности.
- Маршрутизация по предыдущему опыту – каждый пакет имеет счетчик числа пройденных узлов, в каждом узле связи анализируется счетчик и запоминается тот маршрут, который соответствует минимальному значению счетчика. Такой алгоритм позволяет приспосабливаться к изменению топологии сети, но процесс адаптации протекает медленно и неэффективно.
В целом, простая маршрутизация не обеспечивает направленную передачу пакета и имеет низкую эффективности. Основным ее достоинством является обеспечение устойчивой работы сети при выходе из строя различных частей сети.
Фиксированная маршрутизация
Этот алгоритм применяется в сетях с простой топологией связей и основан на ручном составлении таблицы маршрутизации администратором сети. Алгоритм часто эффективно работает также для магистралей крупных сетей, так как сама магистраль может иметь простую структуру с очевидными наилучшими путями следования пакетов в подсети, присоединенные к магистрали, выделяют следующие алгоритмы:
- Однопутевая фиксированная маршрутизация – это когда между двумя абонентами устанавливается единственный путь. Сеть с такой маршрутизацией неустойчива к отказам и перегрузкам.
- Многопутевая фиксированная маршрутизация – может быть установлено несколько возможных путей и вводится правило выбора пути. Эффективность такой маршрутизации падает при увеличении нагрузки. При отказе какой-либо линии связи необходимо менять таблицу маршрутизации, для этого в каждом узле связи храниться несколько таблиц.
Адаптивная маршрутизация
Это основной вид алгоритмов маршрутизации, применяющихся маршрутизаторами в современных сетях со сложной топологией. Адаптивная маршрутизация основана на том, что маршрутизаторы периодически обмениваются специальной топологической информацией об имеющихся в интерсети сетях, а также о связях между маршрутизаторами. Обычно учитывается не только топология связей, но и их пропускная способность и состояние.
Адаптивные протоколы позволяют всем маршрутизаторам собирать информацию о топологии связей в сети, оперативно отрабатывая все изменения конфигурации связей. Эти протоколы имеют распределенный характер, который выражается в том, что в сети отсутствуют какие-либо выделенные маршрутизаторы, которые бы собирали и обобщали топологическую информацию: эта работа распределена между всеми маршрутизаторами, выделяют следующие алгоритмы:
- Локальная адаптивная маршрутизация – каждый узел содержит информацию о состоянии линии связи, длины очереди и таблицу маршрутизации.
- Глобальная адаптивная маршрутизация – основана на использовании информации получаемой от соседних узлов. Для этого каждый узел содержит таблицу маршрутизации, в которой указано время прохождения сообщений. На основе информации, получаемой из соседних узлов, значение таблицы пересчитывается с учетом длины очереди в самом узле.
- Централизованная адаптивная маршрутизация – существует некоторый центральный узел, который занимается сбором информации о состоянии сети. Этот центр формирует управляющие пакеты, содержащие таблицы маршрутизации и рассылает их в узлы связи.
- Гибридная адаптивная маршрутизация – основана на использовании таблицы периодически рассылаемой центром и на анализе длины очереди с самом узле.
Показатели алгоритмов (метрики)
Маршрутные таблицы содержат информацию, которую используют программы коммутации для выбора наилучшего маршрута. Чем характеризуется построение маршрутных таблиц? Какова особенность природы информации, которую они содержат? В данном разделе, посвященном показателям алгоритмов, сделана попытка ответить на вопрос о том, каким образом алгоритм определяет предпочтительность одного маршрута по сравнению с другими.
В алгоритмах маршрутизации используется множество различных показателей. Сложные алгоритмы маршрутизации при выборе маршрута могут базироваться на множестве показателей, комбинируя их таким образом, что в результате получается один гибридный показатель. Ниже перечислены показатели, которые используются в алгоритмах маршрутизации:
- Длина маршрута.
- Надежность.
- Задержка.
- Ширина полосы пропускания.
Длина маршрута.
Длина маршрута является наиболее общим показателем маршрутизации. Некоторые протоколы маршрутизации позволяют администраторам сети назначать произвольные цены на каждый канал сети. В этом случае длиной тракта является сумма расходов, связанных с каждым каналом, который был траверсирован. Другие протоколы маршрутизации определяют "количество пересылок" (количество хопов), т. е. показатель, характеризующий число проходов, которые пакет должен совершить на пути от источника до пункта назначения через элементы объединения сетей (такие как маршрутизаторы).
Надежность.
Надежность, в контексте алгоритмов маршрутизации, относится к надежности каждого канала сети (обычно описываемой в терминах соотношения бит/ошибка). Некоторые каналы сети могут отказывать чаще, чем другие. Отказы одних каналов сети могут быть устранены легче или быстрее, чем отказы других каналов. При назначении оценок надежности могут быть приняты в расчет любые факторы надежности. Оценки надежности обычно назначаются каналам сети администраторами. Как правило, это произвольные цифровые величины.
Задержка.
Под задержкой маршрутизации обычно понимают отрезок времени, необходимый для передвижения пакета от источника до пункта назначения через объединенную сеть. Задержка зависит от многих факторов, включая полосу пропускания промежуточных каналов сети, очереди в порт каждого маршрутизатора на пути передвижения пакета, перегруженность сети на всех промежуточных каналах сети и физическое расстояние, на которое необходимо переместить пакет. Т. к. здесь имеет место конгломерация нескольких важных переменных, задержка является наиболее общим и полезным показателем.
Полоса пропускания.
Полоса пропускания относится к имеющейся мощности трафика какого-либо канала. При прочих равных показателях, канал Ethernet 10 Mbps предпочтителен любой арендованной линии с полосой пропускания 64 Кбайт/с. Хотя полоса пропускания является оценкой максимально достижимой пропускной способности канала, маршруты, проходящие через каналы с большей полосой пропускания, не обязательно будут лучше маршрутов, проходящих через менее быстродействующие каналы.
Читайте также:
- Вопрос 1 Маршрутизация потоками данных в сетях связи
- Маршрутизация в сетях.
- Маршрутизация пакетов в сетях
- Маршрутизация пакетов.
- Маршрутизация почты
- Программная Маршрутизация
- Тема 2.3 Общие характеристики протокола IPX. Пакет протокола IPX, маршрутизация IPX
Схема распределения адресного пространства
Теоретическая часть
IP АДРЕСАЦИЯ И IP МАРШРУТИЗАЦИЯ
Цель: Закрепить знания основ работы с адресным пространством в вычислительных сетях.
IP-адреса являются той базой, на которой строится доставка сообщений через сеть TCP/IP.
IP-адрес – это 4-байтовая последовательность. Принято каждый байт этой последовательности записывать в виде десятичного числа. Например, приведенный ниже адрес является адресом одной из машин РНЦ «Курчатовский Институт»: 144.206.160.32.
Каждая точка доступа к сетевому интерфейсу имеет свой IP-адрес.
IP-адрес состоит из двух частей: адреса сети и номера хоста. Под хостом понимают любое устройство, которое имеет свой сетевой интерфейс.
Существует 5 классов IP-адресов. Эти классы отличаются друг от друга количеством битов, отведенных на адрес сети и адрес хоста в сети. На рис. 1.1 показаны 5 классов IP-адресов.
| 24 31 | ||
| Класс А | номер сети | номер хоста |
| Класс В | номер сети | номер хоста |
| Класс С | номер сети | номер хоста |
| Класс D | групповой адрес | |
| Класс Е | зарезервировано |
Рис. 1.1 Классы IP-адресов
Опираясь на эту структуру, можно подсчитать характеристики каждого класса в терминах числа сетей и числа машин в каждой сети.
При разработке структуры IP-адресов предполагалось, что они будут использоваться по разному назначению.
Адреса класса A предназначены для использования в больших сетях общего пользования. Адреса класса B предназначены для использования в сетях среднего размера (сети больших компаний, научно-исследовательских институтов, университетов). Адреса класса C предназначены для использования в сетях с небольшим числом компьютеров (сети небольших компаний и фирм). Адреса класса D используют для обращения к группам компьютеров, а адреса класса E – зарезервированы.
| Класс | Диапазон значений первого октета | Возможное количество сетей | Возможное количество узлов |
| А | 1 – 126 | ||
| B | 128 – 191 | ||
| C | 192 – 223 | ||
| D | 224 – 239 | — | |
| E | 240 – 247 | — |
Рис. 1.2 Характеристики классов IP-адресов
Среди всех IP-адресов имеется несколько зарезервированных под специальные нужды. Ниже приведена таблица зарезервированных адресов.
| N | IP-адрес | Пример | Значение |
| 1. | все нули | 0.0.0.0 | данный узел сети |
| 2. | номер сети | все нули | 192.168.62 | .0 | данная IP-сеть |
| 3. | все нули | номер узла | 0.0.0 | .55 | узел в данной (локальной) сети |
| 4. | все единицы | 255.255.255.255 | все узлы в данной локальной IP-сети |
| 5. | номер сети | все единицы | 192.168.62 | .255 | все узлы указанной IP-сети |
| 6. | 127.0.0.1 | 127.0.0.1 | «петля» (lookup interface) |
Рис. 1.3 Зарезервированные IP-адреса
Особое внимание в таблице (рис. 1.3) уделяется последней строке. Адрес 127.0.0.1 предназначен для тестирования программ и взаимодействия процессов в рамках одного компьютера. В большинстве случаев в файлах настройки этот адрес обязательно должен быть указан, иначе система при запуске может «зависнуть». Наличие «петли» чрезвычайно удобно с точки зрения использования сетевых приложений в локальном режиме для их тестирования и при разработке интегрированных систем.
Вообще, зарезервирована вся сеть 127.0.0.0. Эта сеть класса A реально не описывает ни одной настоящей сети.
Некоторые зарезервированные адреса используются для широковещательных сообщений. Например, номер сети (строка 2) используется для обозначения условного адреса подстети. Адреса, содержащие все единицы (строка 4 и строка 5), используются для широковещательных рассылок (например для отправки сообщения или запроса сразу всем компьютерам подсети).
Реальные адреса выделяются организациями, предоставляющими IP-услуги, из выделенных для них пулов IP-адресов. Согласно документации NIC (Network Information Centre) IP-адреса предоставляются бесплатно, но в прейскурантах наших организаций (как коммерческих, так и некоммерческих), занимающихся Internet-сервисом предоставление IP-адреса стоит отдельной строкой.
Важным элементом разбиения адресного пространства Internet являются подсети.
Подсеть – это подмножество сети, не пересекающееся с другими подсетями. Это означает, что сеть организации (скажем, сеть класса С) может быть разбита на фрагменты, каждый из которых будет составлять подсеть. Реально, каждая подсеть соответствует физической локальной сети (например, сегменту Ethernet). Вообще говоря, подсети придуманы для того, чтобы обойти ограничения физических сетей на число узлов в них и максимальную длину кабеля в сегменте сети. Например, сегмент Ethernet, построенный на тонком коаксиальном кабеле, имеет максимальную длину 185 м и может включать до 32 узлов. Как видно из рис. 1.2, самая маленькая сеть – класса С – может состоять из 254 узлов. Для того, чтобы достичь этой цифры, надо объединить несколько физических сегментов сети. Сделать это можно либо с помощью физических устройств (например, коммутаторов), либо при помощи машин-шлюзов. В первом случае разбиения на подсети не требуется, т.к. логически сеть выглядит как одно целое. При использовании шлюза сеть разбивается на подсети (рис. 1.4).
На рис. 1.4 изображен фрагмент сети класса B – 144.206.0.0, состоящий из двух подсетей – 144.206.130.0 и 144.206.160.0. В центре схемы изображена машина шлюз, которая связывает подсети. Эта машина имеет два сетевых интерфейса и, соответственно, два IP-адреса.
В принципе, разбивать сеть на подсети необязательно. Можно использовать адреса сетей другого класса (с меньшим максимальным количеством узлов). Но при этом возникает, как минимум, два неудобства:
1. в сети, состоящей из одного сегмента Ethernet, весь адресный пул сети не будет использован, т.к., например, для сети класса С (самой маленькой с точки зрения количества узлов в ней), из 254 возможных адресов можно использовать только 32;
2. все хосты за пределами организации, которым разрешен доступ к компьютерам сети данной организации, должны знать шлюзы для каждой из сетей. Структура сети становится открытой во внешний мир. Любые изменения структуры могут вызвать ошибки маршрутизации. При использовании подсетей внешним хостам надо знать только шлюз всей сети организации.
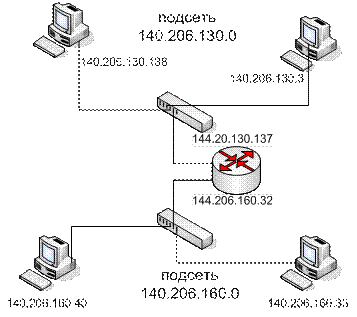
Рис. 1.4 Схема разбиения адресного пространства сети на подсети
Разбиение сети на подсети использует ту часть IP-адреса, которая закреплена за номерами хостов. Администратор сети может замаскировать часть IP-адреса и использовать её для назначения номеров подсетей. Фактически, способ разбиения адреса на две части, теперь будет применяться к адресу хоста из IP-адреса сети, в которой организуется разбиение на подсети.
Маска подсети – это четыре байта, которые накладываются на IP-адрес для получения номера подсети.
На приведенной схеме (рис. 1.5) сеть класса B (144.206.0.0) разбивается на подсети маской 255.255.224.0. При этом первые два байта задают адрес сети и не участвуют в разбиении на подсети. Номер подсети задается тремя старшими битами третьего байта маски. Такая маска позволяет получить 6 подсетей. Для нумерации подсети нельзя использовать номер 000 и номер 111. Номер 160 задает 5-ю подсеть в сети 144.206.0.0. Для нумерации машин в подсети можно использовать оставшиеся после маскирования 13 битов, что позволяет создать подсеть из 8190 узлов.
| IP-адрес | 1001 0000 | 1100 1110 | 1010 0000 | 0010 0000 |
| маска | 1111 1111 | 1111 1111 | 1110 0000 | 0000 0000 |
Рис. 1.5 Схема маскирования и вычисления номера подсети
Подсети не только решают, но также и создают ряд проблем. Например, происходит потеря адресов, но уже не по причине физических ограничений, а по причине принципа построения адресов подсети. Как было видно из примера, выделение трех битов на адрес подсети не приводит к образованию 8-подсетей. Подсетей образуется только 6, так как номера сетей 0 и 7 использовать в силу специального значения IP-адресов, состоящих из 0 и единиц, нельзя. Таким образом, все комбинации адресов хоста внутри подсети, которые можно было бы связать с этими номерами, придется забыть. Чем шире маска подсети (чем больше места отводится на адрес хоста), тем меньше потерь. В ряде случаев приходится выбирать между приобретением ещё одной сети или изменением маски. При этом физические ограничения могут быть превышены за счёт коммутаторов, хабов и т. п.
Бесклассовая адресация CIDR [1]
Концепция бесклассовой междоменной маршрутизации (CIDR) была официально документирована в сентябре 1993 года (RFC[2] 1517, RFC 1518, RFC 1519 и RFC 1520). Её появление было вызвано участившимися кризисами в Интернете. Из-за несовершенства протоколов маршрутизации трафик, вызванный сообщениями об обновлении таблиц маршрутизации, приводил к сбоям магистральных маршрутизаторов. Это было связано с полным задействованием их ресурсов на обработку большого объема служебной информации. Так, в 1994 году таблицы маршрутизации магистральных маршрутизаторов Интернета содержали до 70 000 маршрутов. Внедрение технологии CIDR сократило число записей маршрутов до 30 000. Кроме того, дополнительной предпосылкой для внедрения технологии CIDR явилась реальная опасность нехватки адресного пространства при дальнейшем расширении Интернета. Эта технология позволяет реализовать новые, не поддерживавшиеся ранее возможности:
1. Отход от традиционной концепции разделения адресов протокола IP на классы, благодаря чему можно более эффективно использовать адресное пространство протокола IP версии 4.
2. Объединение маршрутов. Здесь одна запись в таблице маршрутизации может представлять сотни адресов. Это позволяет контролировать количество маршрутной информации в магистральных маршрутизаторах Интернета.
В настоящее время метод CIDR используется для назначения адресов открытой сети в связи с нехваткой свободных открытых IP-адресов. При использовании метода CIDR практически игнорируется принцип распределения сетевых адресов по классам, а применяются пространства адресов, которые определены только с помощью маски.
Технология CIDR позволяет рекурсивно делить порции адресного пространства на небольшие части. Основное различие между ними в том, что при использовании маски подсети переменной длины рекурсия выполняется на адресном пространстве, выделенном организации ранее. При этом схема деления пространства остаётся спрятанной внутри организации (то есть, например, для пользователей в сети Интернет подобная схема разделения остается прозрачной и незаметной).
Сначала метод CIDR рассматривался, как способ распределения провайдером Internet между клиентами IP-адресов в виде диапазонов IP -адресов (называемых блоками), а не выделения адреса некоторого класса. Обычно Интернет-провайдер выделяет своим клиентам адреса определенных классов, что приводит к некоторой избыточности в одном месте и к дефициту в другом. Обратившись к технологии CIDR , провайдеры получают возможность «нарезать» блоки из выделенного им адресного пространства, которые оптимально подходят под требования каждого клиента, оставляя в то же время возможность будущего пространственного роста.
Например, если организация заключает с Интернет-провайдером соглашение об аренде линии Т1, ей может быть передан для использования блок общедоступных IP-адресов. При этом количество адресов в блоке может находиться в пределах от 2 до 64, в зависимости от потребностей организации. Организация может также запросить (за дополнительную плату) ещё один блок общедоступных адресов и добавить его к ранее полученному блоку, если в этом возникнет необходимость.
Принцип осуществления метода CIDR является очень простым. Интернет-провайдер после получения заявки от организации, которой, допустим, требуется 25 внешних IP-адресов, просматривает имеющиеся в его распоряжении пространство адресов. Предположим, что он обнаруживает, что адреса в диапазоне от 64.90.1.32 до 64.90.1.63 не заняты. В этом случае провайдер выделяет организации адрес сети 64.90.1.32/27[3]. В этом блоке адресов организация получает 30 действительных IP-адресов от 64.90.1.33 до 64.90.1.62. Это — адрес сети класса А, но организация не получает весь диапазон адресов этого класса, поскольку им по-прежнему владеет Интернет-провайдер. Организации просто предоставляется часть пространства адресов этой сети, которое она может использовать до тех пор, пока не перейдет к другому Интернет-провайдеру.
Основной принцип метода CIDR состоит в том, что понятие класса уже не применяется. При использовании этого метода следует помнить, что после получения от Интернет-провайдера адреса и маски (например, длиной 22 бита), организация не имеет права уменьшить длину этой маски (использовать в ней меньше битов), даже если полученный IP-адрес сети относится к классу А. Организации не передаётся в использование весь этот класс, ей только предоставляется возможность применять определенную часть пространства адресов, переданного в её распоряжение. Но, организация может увеличивать длину маски (включать в нее больше битов) и тем самым разбивать свою часть пространства адресов на подсети в соответствии со своими потребностями. Но при этом необходимо тщательно следить за тем, чтобы использовались только адреса из назначенного диапазона.
Предположим, что провайдеру был выделен адрес 206.0.64.0 с сетевым префиксом /18. Тогда для задания индивидуальных адресов остается 14 бит (32-18=14), что позволяет поддерживать до 16 384 (2 14 ) хостов. В случае использования классов адресов достижение той же цели требует от провайдера выделения 64 адресов класса С.
Если клиенту, которого обслуживает данный провайдер, для своей сети требуется 800 адресов хостов, то провайдер может выделить ему адресный блок 206.0.68.0/22, то есть блок из 1024 (2 10 ) адресов хостов. При таком выделении клиент получает в свое распоряжение 224 дополнительных адреса. Если следовать классовой адресной схеме, то клиенту потребовалось бы выделить или один адрес класса В, или четыре адреса класса С. При предоставлении одного адреса класса В клиент получает более 64 000 дополнительных адресов. При выделении четырех адресов класса С клиент имеет приемлемое количество адресов, но заодно увеличивается размер таблиц маршрутизации (добавляются четыре записи).
Рассмотрим на практике работу с технологией CIDR . Для этого выберем адресный блок 192.168.168.0/21. На первом этапе запишем индивидуальные номера сетей для этого блока.
В двоичном виде блок представляется следующим образом:
Маска, определяемая префиксом /21, на три бита меньше, чем традиционная маска для сети класса С (/24). А это означает, что рассматриваемый блок CIDR идентифицирует блок из 8 (2 3 ) последовательных (упорядоченных) сетей с префиксом /24:


